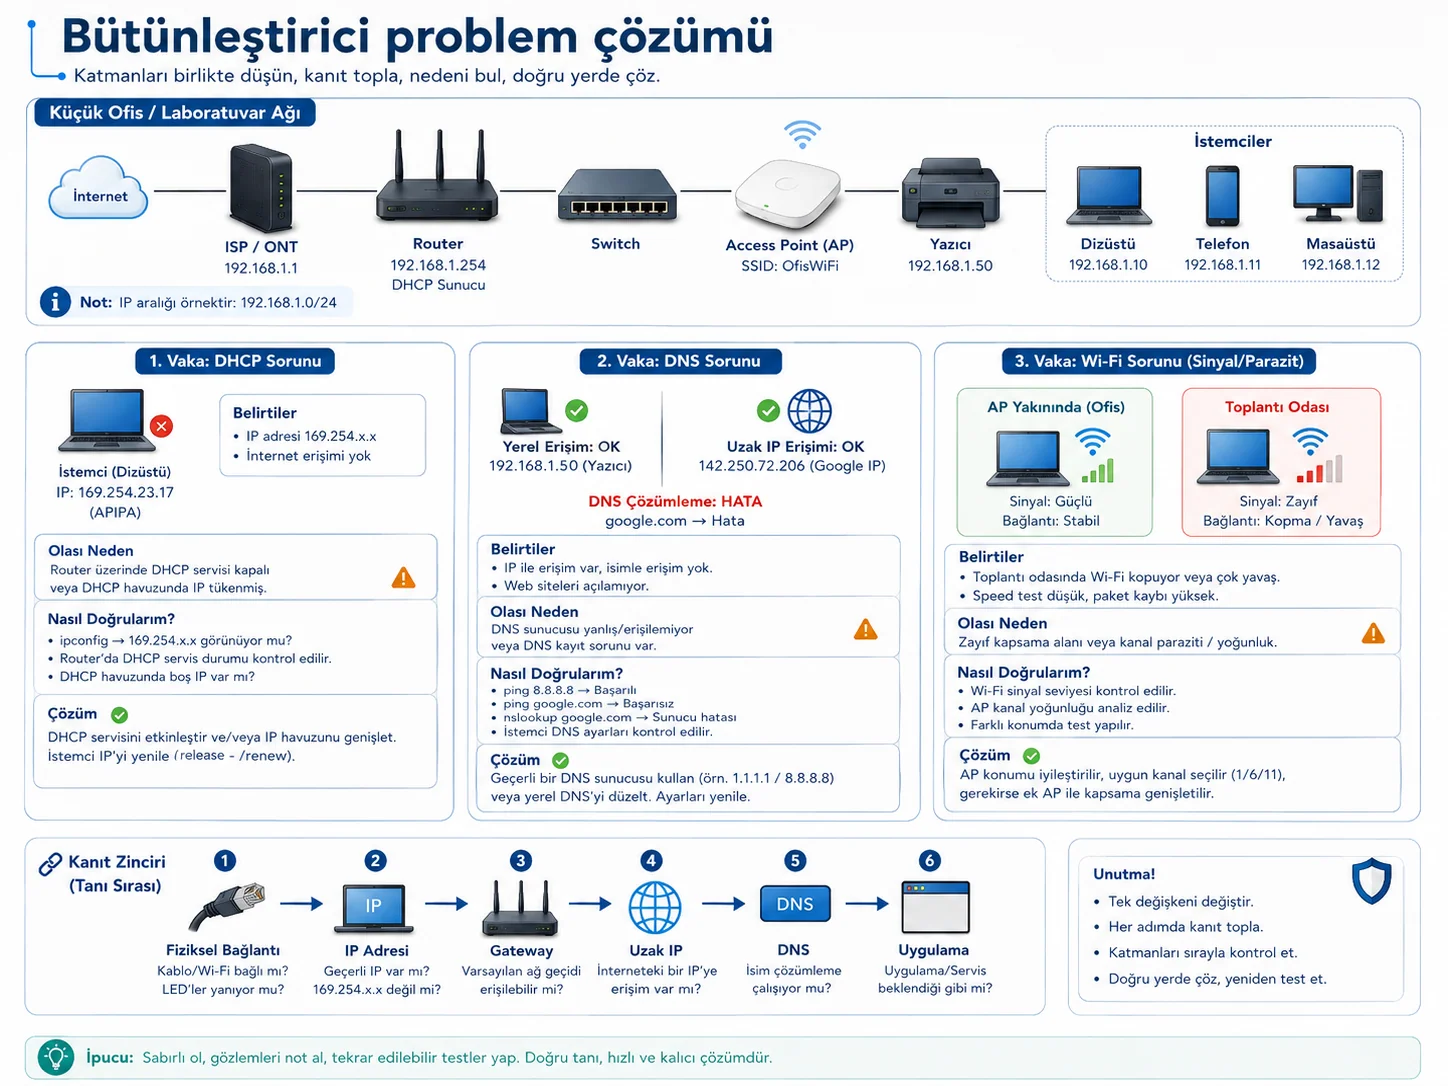
Bu hafta önceki on üç haftayı tek bir yöntemde topluyoruz. Bir şikâyet geldiğinde önce onu teknik bir soruya çevireceksin, sonra o soruyu cevaplayan komutu seçip kanıt toplayacak, en sonda da sonucu başka birinin okuyup tekrarlayabileceği bir kayda yazacaksın. Çok komut bilmek yetmez, hangi komutun hangi soruyu cevapladığını bilmen gerekir. Bölümün sonundaki deneme sınavı finalin birebir örneği.
Bütünleştirici problem çözümünde küçük ofis ağı, DHCP/DNS/Wi-Fi vakaları ve kanıt zinciri.
NotBu haftanın kapsamı
Sınavda sorulur: dönemin tamamı. Bu bölümden ayrıca: şikâyeti teknik soruya çevirme ve kapsam belirleme; kanıt zinciri ve kanıt sırası (fiziksel → IP → gateway → uzak IP → DNS → uygulama); ipconfig ve ipconfig /all çıktısında dört bilgiyi bulma; ipconfig /release, /renew ve /flushdns komutlarının amacı ve riski; ping’in üç farklı hedefle üç farklı soru sorması; nslookup; arp -a; curl.exe hata mesajlarının hangi aşamayı gösterdiği; kanıta dayalı teknik kayıt.
Sınav dışı (bilgi amaçlı): Linux ve macOS komutlarının çıktı biçimleri (Komut referans kartı ekinde), Wireshark, Nmap, netstat, tcpdump, ayrıntılı IPv6 sorun giderme.
14.1 Kanıt zinciri
Tahmin ederken önce bir çözüm denersin: “Router’ı yeniden başlatalım.” Kanıtla çalışırken önce neyin çalışıp neyin çalışmadığına bakarsın. Çözüm en sona kalır.
Belirti → Kapsam → Kanıt → Hipotez → Ayırıcı test → Sınırlı düzeltme → Doğrulama
Zincirin işi, hangi sonuca hangi kanıtla vardığını açıkça göstermek. Her soruna bütün adımları uzun uzun uygulaman gerekmez. Ama bir ayarı değiştirmeden önce elinde onu gösteren bir kanıt olmalı.
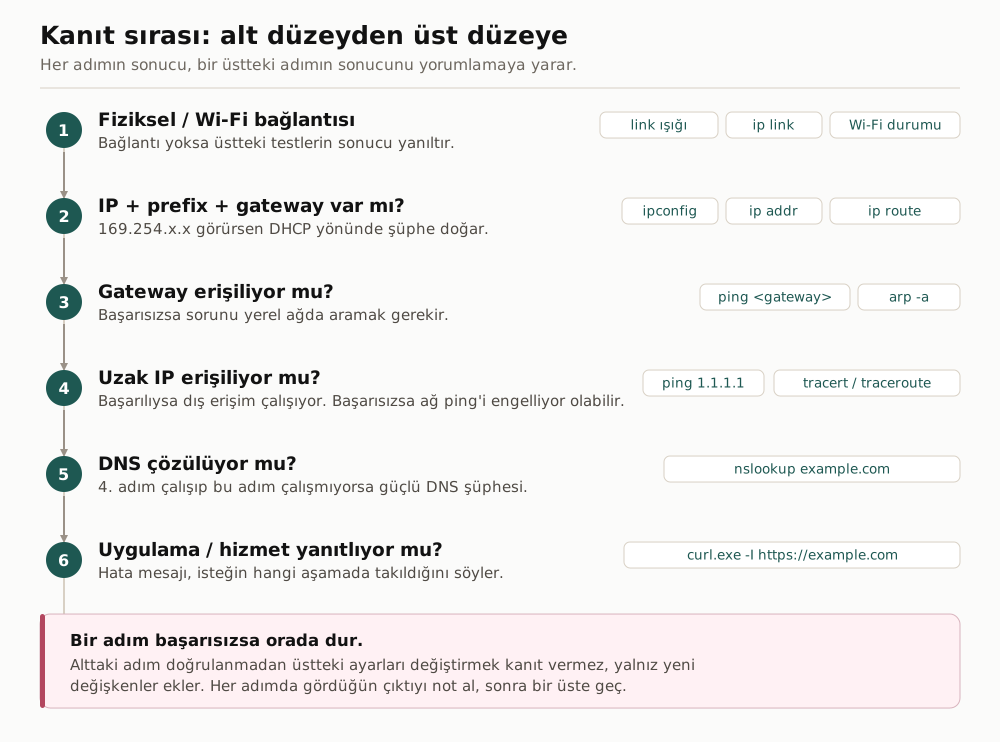
14.2 Kanıt sırası ve komutlar
Kanıt toplarken alttan başlarsın. Bu sıranın gerekçesini 4. haftada görmüştük: alt katman bozukken üst katman testi yanıltır. Kablo takılı değilken nslookup da başarısız olur ve bu başarısızlık sana DNS hakkında hiçbir şey söylemez.
Kanıt sırası: her adımın sorusu, kullanılan komutlar ve sonucun neyi daralttığı.
Her adımın sorusunu bir komut cevaplar:
Soru
Komut (Windows)
Cevap neyi daraltır
Arayüz bağlı mı?
ipconfig (Media disconnected yazıyor mu?)
Fiziksel bağlantı
Geçerli adresim var mı?
ipconfig
DHCP, adres, prefix
Çıkış kapım nerede?
ipconfig
Gateway ayarı
Gateway’e ulaşıyor muyum?
ping <gateway>
Yerel ağ
Komşunun MAC adresi öğrenildi mi?
arp -a
Katman 2 teslimi
Dışarı çıkabiliyor muyum?
ping 1.1.1.1
Yönlendirme, ISP
İsim çözülüyor mu?
nslookup <ad>
DNS
Hizmet yanıtlıyor mu?
curl.exe -I <url>
Port, uygulama
Tabloda yukarıdan aşağı indikçe alt katmandan üst katmana çıkıyorsun. Linux ve macOS’taki karşılıkları Komut referans kartı ekinde. Komutların adı değişir, sorular aynı kalır.
14.3 Vaka 1: Şikâyeti teknik soruya çevirmek
Kullanıcı diyor ki:
“İnternet yok.”
Bu cümleyle bir yere varamazsın. Önce kapsamı netleştir:
Tek cihaz mı etkileniyor, herkes mi?
Kablo ya da Wi-Fi bağlantısı var mı?
Yerel yazıcıya ya da gateway’e erişiliyor mu?
IP adresi geçerli mi?
Uzak IP’ye erişiliyor mu?
Alan adı çözülüyor mu?
Yalnız tek uygulama mı sorunlu?
Birkaç dakikalık test sonunda aynı şikâyet şuna dönüşür:
“Laptop Wi-Fi’a bağlı, 192.168.20.45/24 adresi var. Gateway 192.168.20.1 yanıtlıyor. 1.1.1.1ping’e yanıt veriyor, ancak nslookup example.com zaman aşımına uğruyor.”
İkinci cümle sorunu DNS’e kadar daraltıyor. İlki hiçbir yön göstermiyordu. Sorun gidermenin büyük kısmı, şikâyeti böyle bir cümleye çevirmektir.
14.4 Vaka 2: Dört bilgiyi ekranda bulmak
Komut çıktısında arayacağın dört bilgi şunlar: IP adresi, prefix, gateway ve DNS sunucusu (9. hafta).
DNS ve DHCP bilgisini görmek için ayrıntılı çıktıyı iste:
ipconfig /all
DNS Servers . . . . . . .  : 192.168.20.1       ← isim çözücü
DHCP Enabled. . . . . . .  : Yes                ← dört bilgi DHCP'den geldi
Lease Obtained. . . . . .  : 9 Eylül 2026 09:14
DHCP Enabled satırında No yazıyorsa ayarlar elle girilmiştir. O zaman bir rakamın eksik ya da yanlış yazılıp yazılmadığına, aynı ağdaki öteki cihazlarla karşılaştırarak bak.
NotÇıktının biçimi değişir, satırın anlamı değişmez
Windows’un sürümüne ve diline göre satır adları biraz farklı görünebilir. Senden beklenen, hangi satırın dört bilgiden hangisi olduğunu tanıman.
14.4.1 DHCP ve DNS’i yenilemek
ipconfig /release # mevcut DHCP kiralamasını bırakıripconfig /renew # DHCP'den yeni yapılandırma isteripconfig /flushdns # Windows'un DNS önbelleğini temizler
UyarıKomutu “belki düzelir” diye çalıştırma
/release adresi bırakır ve bağlantıyı /renew başarılı olana kadar keser. Bilgisayara uzaktan bağlıysan bağlantın kopar ve geri dönmek için başına gitmen gerekir. Neyi sınadığını bilerek çalıştır ve ardından /renew sonucunu kontrol et. Rastgele çalıştırılan komut sana kanıt vermez, yalnız durumu değiştirir. Durum değişince de sorunun nerede olduğunu gösteren ipucu kaybolabilir.
14.5 Vaka 3: Aynı komut, üç farklı soru
ping tek bir test değildir. Hedefi değiştirdiğinde sorduğun soru değişir.
ping 192.168.20.1# A: gateway'e ulaşıyor muyum?ping 1.1.1.1# B: DNS kullanmadan dışarı çıkabiliyor muyum?ping example.com# C: ad çözülüyor mu, bu hedefe ulaşıyor muyum?
Test
Başarılı
Başarısız
A gateway
Yerel ağ ve gateway yolu çalışıyor
Kablo ya da Wi-Fi, IP, prefix ya da gateway ayarı
B uzak IP
Bu hedefe dış erişim çalışıyor
ISP, yönlendirme ya da dış erişim. Ağ ping’i engelliyor da olabilir: başka bir IP ile doğrula
C alan adı
Ad çözüldü ve hedef cevap verdi
Önce çıktıya bak: ad IP’ye çevrildi mi?
C başarısız olduğunda iki ayrı çıktı görebilirsin:
> ping example.com
Ping request could not find host example.com.     ← ad çözülemedi

> ping example.com
Pinging example.com [93.184.215.14] with 32 bytes of data:
Request timed out.                                ← ad çözüldü, hedef cevap vermedi
İlk çıktıda ad hiç çözülemedi. A ve B başarılıysa şüphe DNS’e kayar, sonraki test nslookup’tır. İkinci çıktıda DNS çalıştı, köşeli parantezdeki adres onu gösteriyor. Hedef ping’e cevap vermiyor, bu da sitenin kapalı olduğunu göstermez.
NotYanıt gelmemesi hedefin kapalı olduğunu göstermez
Firewall ya da uzak sunucu ping’e cevap vermeyi kapatabilir (10. hafta). Başarılı bir ping de web hizmetinin çalıştığını göstermez: ping port kullanmaz. Hizmeti curl.exe sınar.
Üç soruya cevap arıyorsun: hangi DNS sunucusuna sordum, sorguya yanıt geldi mi, ad için adres döndü mü. Dönen IP’yi ezberlemenin bir anlamı yok, büyük siteler konuma ve zamana göre farklı adresler döndürür. Zaman aşımı geliyorsa DNS sunucusuna ulaşılamıyordur ya da sunucu cevap vermiyordur. nslookup Windows’un DNS önbelleğine bakmaz, her seferinde sunucuya sorar. Bu yüzden nslookup’taki zaman aşımı /flushdns ile düzelmez (9. hafta).
14.6.2arp -a
Yerel ağdaki IP ile MAC eşleşmelerini gösterir (ARP, 9. hafta):
> arp -a
  192.168.20.1     aa-bb-cc-dd-ee-ff   dynamic
Aynı ağdaki bir adrese ping attıktan sonra o adres listede bir MAC adresiyle görünüyorsa cihaz ağda ve ARP sorusuna cevap vermiştir. Listede hiç yoksa cihazın MAC adresi öğrenilememiştir: cihaz kapalı olabilir, kablosu çıkmış olabilir ya da adres yanlış olabilir.
14.6.3curl.exe: hata mesajı hangi aşamayı gösterir?
curl.exe-I https://example.com
PowerShell’de curl yazınca başka bir komut çalışır, bu yüzden adı curl.exe diye yazılır (4. hafta).
Sonuç
Hangi aşama
Could not resolve host
DNS: ad çözülemedi
Failed to connect ... port 443
Taşıma: port, yol, firewall ya da hizmet
HTTP/1.1 200 OK ya da başka bir durum kodu
Uygulama: bağlantı kuruldu, sunucu yanıt verdi
Durum kodlarını 12. haftada gördük: 4xx istekte, 5xx sunucuda bir sorun olduğunu söyler. curl.exe hatasını “internet yok” diye okursan elindeki kanıtı çöpe atmış olursun. Mesaj, bağlantının hangi adımda takıldığını söylüyor.
14.7 Kanıt tablosu ve teknik kayıt
Topladığın kanıtları tablo hâlinde yazarsan başka biri de aynı adımları tekrarlayabilir:
Test
Sonuç
Yorum
Wi-Fi
bağlı
fiziksel erişim var
IP
192.168.20.45/24
geçerli yerel yapılandırma
Gateway ping
başarılı
yerel ağ ve gateway yolu çalışıyor
1.1.1.1ping
başarılı
uzak IP erişimi var
nslookup example.com
zaman aşımı
büyük olasılıkla DNS
curl.exe -I https://example.com
Could not resolve host
DNS bulgusunu destekliyor
14.7.1 Beş satırlık teknik kayıt
Belirti: Lab-PC12 alan adlarıyla web'e erişemiyor.
Kapsam : Aynı switch'teki diğer cihazlar normal.
Kanıt  : IP 192.168.20.52/24, gateway ping OK, 1.1.1.1 ping OK,
         nslookup zaman aşımı, DNS 192.168.2.1 (elle girilmiş).
İşlem  : DNS ayarı otomatiğe alındı, ipconfig /renew yapıldı.
Sonuç  : DNS 192.168.20.1 geldi, nslookup ve curl başarılı; kapatıldı.
Bu kayıt “DNS’i düzelttim, oldu” demekten çok daha fazlasını anlatır: kapsamı, kanıtı, yapılan işlemi ve doğrulamayı içerir.
14.8 Vaka 5: Yeni yazıcıya kimse yazdıramıyor
Laboratuvara yeni bir ağ yazıcısı geldi. Kurulumu yapan kişi adresi yazıcının ekranından elle girdi. Ertesi gün öğrenciler yazdıramıyor. Yalnız öğretmen masasındaki 192.168.20.150 adresli bilgisayar yazdırabiliyor.
Laboratuvar ağı 192.168.20.0/24, gateway 192.168.20.1. Bir öğrenci bilgisayarından (192.168.20.45) yapılan testler:
IP adresi : 192.168.20.130
Maske     : 255.255.255.128
Gateway   : 192.168.20.1
Yorum.arp -a satırında yazıcının MAC adresi var: yazıcı açık, kablosu ve switch portu çalışıyor (Katman 2 sağlam). Sorun bir üst katmanda, IP ayarında.
Yazıcının maskesi 255.255.255.128, yani /25. Blok büyüklüğü 128 (8. hafta). Yazıcının kendi ağı 192.168.20.128–192.168.20.255. Öğrencinin bilgisayarı .45, yazıcının gözünde başka bir ağda. Yazıcı cevabını gateway’e göndermek ister, ama gateway .1 de kendi ağının dışında kalıyor (9. hafta). Cevap hiçbir yere gidemiyor. Öğretmenin bilgisayarı .150 ise yazıcının /25 ağının içinde. Yazıcı ona doğrudan cevap verebildiği için yalnız o yazdırabiliyor.
Sınırlı düzeltme ve doğrulama. Yazıcının maskesi laboratuvar ağıyla aynı yapılır: 255.255.255.0. Ardından öğrenci bilgisayarından ping 192.168.20.130 ve bir deneme sayfası.
Yanlış refleks: “Yazıcının sürücüsünü yeniden kuralım.” Sürücü bilgisayardaki yazılımdır. Burada ping bile cevap almıyor, sorun ağ ayarında.
Sabah dokuzda birçok öğrenci aynı şikâyetle geliyor: öğrenci bilgi sistemi (OBS) açılmıyor. Telegram grubunda evden bağlananlar da açamadıklarını yazıyor. Laboratuvardaki bir bilgisayardan:
Yorum. Kapsamdan başla: evden bağlananlar da açamıyor, demek ki sorun okul ağına özgü değil. Komutlar da aynı şeyi söylüyor. Gateway cevap veriyor, ad çözülüyor, başka bir site 200 döndürüyor. OBS sunucusuna bağlantı kuruluyor ve sunucu bir durum koduyla cevap veriyor: 503. Kod 5 ile başlıyor, yani sorun sunucuda (12. hafta). 503 Service Unavailable, sunucunun şu an isteklere hizmet veremediğini söyler. Aşırı yük ya da bakım sırasında görülür.
Sonraki adım. Laboratuvarda değiştirilecek bir ayar yok. Bilgi işlem birimine kanıtla bildirilir:
Belirti: obs.okul.example açılmıyor, 09.00'dan beri.
Kapsam : Okul ağından ve evden aynı belirti; öteki siteler açılıyor.
Kanıt  : Gateway ping OK, nslookup 203.0.113.40, curl HTTP 503.
İşlem  : Ağda değişiklik yapılmadı; bilgi işleme bildirildi.
Sonuç  : (bilgi işlem sunucuyu düzeltince curl ile yeniden denenecek)
Yanlış refleks: “Laboratuvarın modemini yeniden başlatalım.” Durum kodu sunucudan geliyor. Modemi yeniden başlatmak bütün laboratuvarı birkaç dakika bağlantısız bırakır ve OBS’i düzeltmez.
14.10 Çekirdek kavram haritası
Kavram
Cevapladığı soru
Switch / MAC
Aynı LAN içindeki çerçeve nereye gider?
Router / gateway
Hedef başka subnetteyse ilk yerel hedef kim?
DHCP
Cihaz IP, prefix, gateway ve DNS’i nasıl otomatik alır?
DNS
Alan adını hangi hizmet çözer?
ARP
Yerel bir IPv4 hedefinin MAC’i nasıl bulunur?
NAT
Özel adresler dışarıda nasıl temsil edilir?
Subnetting
Bu adres hangi ağda, sınırları nerede?
Wi-Fi
Kanal, kapsama ve ortak hava süresi performansı nasıl etkiler?
Performans
Throughput, gecikme, jitter ve kayıp kullanıcıya nasıl farklı yansır?
HTTP / HTTPS
Sunucu cevap verdi mi, bağlantı şifreli mi?
E-posta
İleti nasıl gönderilir (SMTP), nasıl okunur (IMAP, POP3)?
Güvenlik
Hangi varlık hangi zafiyet yüzünden risk altında?
Komutlar
Hangi test hangi soruya cevap verir?
14.11 Deneme sınavı: 25 soru
Bu 25 soru final biçiminin birebir örneğidir: final de 25 sorudur, her soru beş şıklıdır ve her kazanımdan en fazla bir soru gelir. Sorular bölüm provalarındakilerden farklıdır. Deneme sınavını evde, süre tutarak çöz: 25 soru için 40 dakika ayır. Sonra cevap anahtarındaki gerekçeleri oku, yanlış yaptığın sorunun bölümüne dön.
1. Bir sınıfta yalnız bir öğrencinin bilgisayarı internete çıkamıyor, diğer herkes çıkabiliyor. Kapsam kanıtı hipotezi nasıl daraltır?
A. Kapsam bilgisi tek başına hipotezi daraltmaz
B. Şüphe sınıfın bağlı olduğu switch’e kayar
C. Şüphe okulun ana switch’ine kayar
D. Şüphe okulun ISP bağlantısına kayar
E. Şüphe o öğrencinin kendi cihazına kayar
2. Bir ağda aynı subnet içindeki iki cihaz birbirine erişebiliyor ancak başka bir subnetteki cihaza erişemiyor. Hangi cihazın işlevi sorgulanmalıdır?
A. Modem/ONT
B. Router
C. Access point
D. Cihazların ağ kartı
E. Switch
3. Bilgisayarından internete giden bir paket, yol üzerindeki bir router’dan geçip başka bir ağa aktarılıyor. Bu geçişte aşağıdakilerden hangisi değişmez?
A. Yerel teslim için kullanılan kaynak MAC adresi
B. Paketi taşıyan Ethernet çerçevesi
C. Çerçevenin taşındığı fiziksel ortam
D. Yerel teslim için kullanılan hedef MAC adresi
E. Hedef IP adresi
4. Bir switch, hedef MAC adresini tablosunda bulamazsa ne yapar?
A. Bekler ve yöneticinin adresi girmesini ister
B. Çerçeveyi yalnız varsayılan ağ geçidinin portuna iletir
C. Çerçeveyi siler ve gönderen cihaza hata mesajı döner
D. Çerçeveyi geldiği port dışındaki tüm portlara gönderir
E. Router’a sorarak hedefin MAC adresini öğrenir
5. Ethernet kablosuyla bağlı bir bilgisayarın gönderdiği web isteğinde, kapsüllenmiş yapının en dışında hangi başlık bulunur?
A. Ethernet başlığı
B. HTTP istek başlığı
C. IPv4 paket başlığı
D. IP’deki TTL alanı
E. TCP taşıma başlığı
6. Kalın beton duvarların ardındaki uzak bir depoda öncelik kapsamaysa hangi seçim daha doğrudur?
A. 6 GHz seçilmelidir; en yeni bant odur
B. Kanal genişliğini artırmak yeterlidir
C. 2,4 GHz seçilmelidir; duvarları daha iyi geçer
D. Bant seçimi kapsamayı etkilemez
E. 5 GHz seçilmelidir; duvarları daha iyi geçer
7. Güncel bir küçük ofis ağı kurulurken Wi-Fi güvenliği için temel seçim ne olmalıdır?
A. WPA (TKIP)
B. WPA2 (AES) ya da WPA3
C. WEP
D. Şifrelemesiz açık ağ
E. WPA/WPA2 karma kip (TKIP de açık)
8. Bir öğrenci “UDP hızlıdır, o hâlde web sayfaları doğrudan UDP ile gönderilsin” diyor. Bu akıl yürütmedeki temel eksik nedir?
A. Web sayfasının eksiksiz ve sıralı gelmesi gerekir
B. UDP ile gönderilen veri şifrelenemez
C. UDP port numarası kullanmadığı için web adresleri çalışmaz
D. UDP yalnız yerel ağda çalışır
E. UDP web sunucuları tarafından desteklenmez
9. Bir öğrenci sunucuya ilk kez ssh ile bağlanırken şu soruyu görüyor:
The authenticity of host 'okul-sunucu.example (203.0.113.10)' can't be established.
ED25519 key fingerprint is SHA256:4kX9qVb7nW2mRt8yLcZ1pD5sHf3jGa6uEo0iTq7vMxY.
Are you sure you want to continue connecting (yes/no/[fingerprint])?
Bu soru ne anlatır?
A. Sunucu bağlantıyı reddetti, 22 numaralı port kapalı
B.ssh sunucunun parmak izini ilk kez görüyor ve onaylanmasını istiyor
C. Bağlantı şifresiz kurulacak, bunun için onay isteniyor
D. Parola yanlış yazıldı, yeniden denenmesi isteniyor
E. Bilgisayar ağa bağlı değil, Wi-Fi bağlantısı denetlenmeli
10. Üç yönlü el sıkışmada sunucunun gönderdiği SYN-ACK mesajı neyi bildirir?
A. İstemcinin parolasını doğruladığını
B. Bu porta gelen bağlantıyı reddettiğini
C. SYN’i aldığını ve kendisinin de hazır olduğunu
D. Bağlantıyı artık kapatmak istediğini
E. İstenen sayfayı göndermeye başladığını
11. IPv6 adresi hakkında aşağıdakilerden hangisi doğrudur?
A. Uzunluğu ağın büyüklüğüne göre değişir
B. 128 bittir ve noktalı ondalık yazılır
C. 64 bittir ve ikili sayılarla yazılır
D. 32 bittir ve noktalı ondalık yazılır
E. 128 bittir ve hexadecimal gruplarla yazılır
12.10.0.3.99/26 için broadcast adresi nedir?
A.10.0.3.63
B.10.0.3.127
C.10.0.3.255
D.10.0.3.191
E.10.0.3.128
13. Cihaz 10.0.5.130/25 adresinde. Aşağıdaki hedeflerden hangisi cihazın kendi ağının içindedir?
A.10.0.5.100
B.10.0.6.130
C.10.0.5.200
D.10.0.5.64
E.10.0.5.127
14. ARP hangi durumda kullanılır?
A. İnternetteki uzak bir sunucunun MAC adresi öğrenilmek istendiğinde
B. Bir alan adının IP adresi öğrenilmek istendiğinde
C. Bir paketin hangi router’lardan geçtiği öğrenilmek istendiğinde
D. Aynı yerel ağdaki bir IP adresinin MAC adresi öğrenilmek istendiğinde
E. DHCP’den yeni bir adres istendiğinde
15. Evdeki 192.168.1.20 adresli dizüstü bilgisayar internetteki bir web sunucusuna istek gönderiyor. İstek ev router’ından çıkarken NAT neyi değiştirir?
A. Paketin taşıdığı HTTP isteğini
B. Hedef IP’yi router’ın public adresiyle
C. Hedef portu 443’ten 80’e
D. Dizüstünün DNS sunucusu ayarını
E. Kaynak IP’yi router’ın public adresiyle
16. Bir ping çıktısının özeti şöyle:
Packets: Sent = 10, Received = 9, Lost = 1 (10% loss),
Minimum = 18ms, Maximum = 97ms, Average = 26ms
Bu çıktıdaki en dikkat çekici bulgu hangisidir?
A. 97 ms’lik tek bir yavaş yanıt
B. %10 kayıp ve geniş gecikme aralığı
C. 18 ms’lik en düşük gecikme
D. Belirgin bir sorun olmaması
E. 26 ms’lik ortalama gecikme
17. Bir kullanıcının hız testi 480 Mbps veriyor ama belirli bir siteden indirme 55 Mbps. Başka bir siteden indirme 460 Mbps. En makul yorum nedir?
A. Evdeki Wi-Fi kapsaması yetersizdir
B. Cihazın ağ kartı bu hıza yetmiyordur
C. DNS sunucusu yavaş çalışıyordur
D. Darboğaz o sitenin sunucusundadır
E. ISP hattı o saatte yavaşlatıyordur
18. 8 PoE portlu bir switch’in teknik sayfasında 802.3at, port başına en fazla 30 W ve toplam PoE bütçesi 120 W yazıyor. Bu iki değer için hangisi doğrudur?
A. Toplam bütçe, kablo kategorisi yükseldikçe artar
B. İki değer aynı sınırı farklı biçimde söyler
C. Port sayısı yeterliyse 30 W her porta aynı anda verilir
D. 120 W’ın tamamı her porta ayrı ayrı verilebilir
E. 30 W tek port için, 120 W bütün portların toplamı için sınırdır
19. Okul ağında e-posta programlarının IMAP bağlantısı engellenmiş. Bir öğrenci aynı hesaba tarayıcıdan, okulun web postası sayfasından giriyor ve iletilerini okuyabiliyor. Bunun nedeni hangisidir?
A. Engel yalnız Wi-Fi’da geçerlidir, tarayıcı kablolu bağlantıyı kullanır
B. Tarayıcı iletileri DNS’teki MX kaydından okur
C. Tarayıcı iletileri SMTP ile alır
D. Tarayıcı web sunucusuyla HTTPS konuşur, IMAP işini sunucu tarafı yapar
E. Tarayıcı IMAP’ı engellenmemiş başka bir porttan dener
20. Bir kullanıcı “E-postam çalışmıyor” diyor. Yapılan denemeler şöyle:
Gelen kutusu        : yeni iletiler geliyor
İleti gönderme      : "Giden posta sunucusuna bağlanılamadı"
Tarayıcıda web siteleri : açılıyor
Aşağıdakilerden hangisi kanıta en uygun sonuçtur?
A. Ağ ve gelen posta çalışıyor, sorun SMTP ile gönderme tarafında
B. DNS çalışmıyor, posta sunucusunun adı çözülemiyor
C. Gelen ve giden posta aynı protokolü kullandığı için ikisi birlikte bozulmuş olmalı
D. Kullanıcının posta kutusu dolu, gelen iletiler de duracak
E. İnternet bağlantısı kopuk, önce modem yeniden başlatılmalı
21. Aşağıdakilerden hangisi bir phishing girişiminde en güçlü uyarı işaretidir?
A. Mesajın iş saatleri içinde gelmesi
B. Mesajın resmî bir dille yazılmış olması
C. Mesajda kurumun adının ve logosunun geçmesi
D. Acele ettirerek parola ya da kod istenmesi
E. Mesajın içinde bir bağlantı bulunması
22. Aşağıdakilerden hangisi en az ayrıcalık ilkesine aykırıdır?
A. Bir hizmet hesabının erişimini çalıştığı dizinle sınırlamak
B. Yönetim arayüzüne erişimi gerekli personelle sınırlamak
C. Günlük işleri yönetici hesabıyla yapmak
D. Bir uygulamaya yalnız ihtiyaç duyduğu izinleri vermek
E. Öğrenci hesabına cihaz yönetim yetkisi vermemek
23. Bir öğrenci “Siteler açılmıyor” diyor. ipconfig /all çıktısının ilgili satırları:
A. Teknisyenin bilgisayarının gateway ayarı yanlış
B. Yazıcı kapalı ya da kablosu çıkmış
C. Yazıcı ağda, ARP’a cevap veriyor ama ping’e vermiyor
D. DNS yazıcının adını çözemiyor
E. Switch yazıcının bağlı olduğu portu kapatmış
25. Aynı site için üç bilgisayarda curl.exe -I https://example.com çalıştırılıyor:
PC-1: Could not resolve host: example.com
PC-2: Failed to connect to example.com port 443
PC-3: HTTP/2 503
Hangi bilgisayarın isteği en ileri aşamaya kadar gitmiştir?
A. PC-3
B. Belirlenemez; üçü de hata vermiş
C. PC-2
D. Üçü aynı aşamada kalmış
E. PC-1
İpucuCevaplar ve gerekçeler
1. Doğru: E. Ortak bileşen (ISP, router, switch) bozuksa herkes etkilenir. Yalnız bir cihazın etkilenmesi şüpheyi o cihaza ve onun kendi yapılandırmasına taşır.
A yanlış: Kapsam bir ölçüm ya da komut çıktısı olmadığı için zayıf bir kanıt gibi görünebilir. Oysa hipotezi daraltmanın en zahmetsiz ve en hızlı yoludur.
B yanlış: Switch öğrenciye en yakın ağ cihazı olduğu için akla yatkın gelir. Ama bozuk olsaydı aynı switch’e bağlı diğer öğrenciler de etkilenirdi.
C yanlış: Ana switch bütün trafiğin geçtiği yer olduğu için şüpheli görünür. Ama bozuk olsaydı çok daha geniş bir kapsam etkilenirdi.
D yanlış: “İnternet yok” belirtisi ilk olarak sağlayıcıyı akla getirir. Ama ISP kopsaydı sınıftaki herkes etkilenirdi.
2. Doğru: B. Farklı IP ağları arasında iletim router’ın işidir; yerel iletişimin çalışması switch’in çalıştığını gösteriyor.
A yanlış: Sorun iki iç subnet arasında; trafik sağlayıcı bağlantısına hiç ulaşmıyor.
C yanlış: Belirti erişim yöntemiyle değil, subnet sınırıyla ilgili.
D yanlış: Erişim sorunlarında akla cihazın kendi donanımı da gelir. Ama aynı subnetteki erişim çalışıyor, yani kartlar görevini yapıyor.
E yanlış: Aynı subnet içindeki erişim çalışıyor, yani switch görevini yapıyor.
3. Doğru: E. Giden bir pakette hedef IP yol boyunca aynı kalır; router’lar paketi nereye ileteceğine bu adrese bakarak karar verir. Dışarıdan gelen trafiği bir iç cihaza aktaran router hedef adresi değiştirebilir, ama buradaki paket dışarı gidiyor.
A yanlış: Paketi ileten cihaz kendi arayüzünün MAC adresini kaynak olarak kullanır.
B yanlış: Çerçevenin paketle birlikte olduğu gibi yol aldığı sanılabilir. Ama router gelen çerçeveyi açar, içindeki IP paketini sonraki bağlantı için yeni bir çerçeveye koyar.
C yanlış: Bakırdan fibere geçebilir; ortam değişebilir.
D yanlış: MAC adresleri yalnız aynı yerel bağlantıda geçerlidir; her yeni bağlantıda değişir.
4. Doğru: D. Hedef bilinmiyorsa çerçeve portlara yayılır. Cevap geldiğinde switch o cihazı da öğrenir: dönen cevabın kaynak MAC adresi tabloya eklenir.
A yanlış: Bazı ağ cihazlarında elle yapılandırma gerektiği için akla gelebilir. Ama öğrenme otomatiktir; elle giriş gerekmez.
B yanlış: Bilgisayarlar bilinmeyen hedefi ağ geçidine gönderdiği için switch de öyle yapıyor sanılır. Ama ağ geçidine gönderme bir Katman 3 kararıdır; switch bilinmeyen yerel hedef için çerçeveyi yayar.
C yanlış: Bilinmeyen hedefe giden trafiğin reddedilmesi güvenli bir davranış gibi görünür. Ama switch’in temel davranışında böyle bir hata bildirimi yoktur.
E yanlış: Router ağın “bilen” cihazı gibi görüldüğü için ona sorulacağı sanılır. Ama router farklı bir katmanda çalışır; MAC tablosunu o dağıtmaz.
5. Doğru: A. En dışta, çerçevenin yerel ağda teslim edilmesi için gereken Ethernet başlığı vardır; IP paketi onun içinde taşınır.
B yanlış: Web isteğini başlatan şey HTTP olduğu için en dışta sanılabilir. Oysa uygulama verisi en içteki kutudur; tüm başlıklar onun çevresine eklenir.
C yanlış: Web isteği bir IP adresine gittiği için IP başlığı en önemli, dolayısıyla en dıştaki sanılabilir. Ama IP paketi Ethernet çerçevesinin içinde yer alır, dışında değil.
D yanlış: TTL her router’da değiştiği için dışta duruyormuş gibi görünebilir. Ama TTL, IP başlığındaki bir alandır; ayrı bir kutu değildir.
E yanlış: Web bağlantısı TCP ile kurulduğu için TCP akla gelir. Ama TCP bölümü IP paketinin içindedir; iç içe kutuların daha derinindedir.
6. Doğru: C. Düşük frekans engellerden daha az etkilenir. Ancak 2,4 GHz daha kalabalıktır; kapasite ihtiyacı ayrıca değerlendirilmelidir.
A yanlış: En yeni teknoloji en iyisi gibi görünür. Ama 6 GHz kapsama açısından en zayıf banttır ve cihaz desteği sınırlıdır.
B yanlış: Geniş kanal daha güçlü bir bağlantı gibi algılanabilir. Ama kanal genişliği kapasiteyle ilgilidir, engelleri aşmayla değil.
D yanlış: Kapsama sorununda akla önce AP’nin yeri ve gücü gelir. Oysa kapsamayı belirleyen başlıca etkenlerden biri banttır.
E yanlış: 5 GHz daha hızlı bilindiği için her açıdan üstün sanılır. İlişki ise tersinedir: yüksek frekans engellerden daha çok etkilenir.
7. Doğru: B. WPA2 AES şifrelemesiyle uygun temel seçenektir. Bütün cihazlar destekliyorsa WPA3 daha yeni güvenlik mekanizmaları getirir.
A yanlış: Adında WPA geçtiği için WPA2 kadar güvenli sanılabilir. Ama TKIP, WEP’in yerine geçici olarak çıkmış eski bir yöntemdir ve zayıf kabul edilir.
C yanlış: Eski yazıcı ya da cihazlarla uyum için hâlâ menüde durduğu için seçilebilir. Ama WEP kırılmıştır; eski cihaz için bile kullanılmamalıdır.
D yanlış: Misafirlerin parola sormadan bağlanması kolaylık gibi görünür. Ama açık ağda trafik şifrelenmez; aynı ortamdaki biri trafiği okuyabilir.
E yanlış: İki seçeneği birden açmak her cihaza uyum sağladığı için güvenli bir orta yol gibi görünür. Ama TKIP’i açık bırakmak korumayı en zayıf yönteme indirir.
8. Doğru: A. TCP kayıp parçayı yeniden gönderir ve parçaları sıraya koyar. Seçimi hız değil, uygulamanın neye ihtiyaç duyduğu belirler.
B yanlış: HTTPS’in TCP üzerinde çalışması bu düşünceyi doğurabilir. Ama şifreleme taşıma protokolüne bağlı değildir; UDP üzerinde şifreli çalışan protokoller de vardır.
C yanlış: UDP “bağlantısız” diye anlatıldığı için adreslemenin de eksik olduğu sanılabilir. Ama UDP de port numarası kullanır.
D yanlış: UDP yerel ağdaki keşif ve yayın trafiğinde sık görüldüğü için böyle düşünülebilir. Ama UDP internette de kullanılır.
E yanlış: Web sunucuları çoğunlukla TCP ile anıldığı için destek sorunu varmış gibi görünür. Ama mesele destek değil, sayfanın eksiksiz gelmesi için gereken güvencedir. UDP kullanan HTTP/3 bile bu güvenceyi UDP’nin üstünde çalışan QUIC ile ekler.
9. Doğru: B. Parmak izi sunucunun anahtarından hesaplanan kısa kimliktir. İlk bağlantıda kayıtlı olmadığı için onay istenir, yes denince known_hosts dosyasına yazılır.
A yanlış: Port kapalı olsaydı Connection refused gelirdi. Parmak izi geldiğine göre 22’de bir SSH hizmeti cevap vermiştir.
C yanlış: SSH bağlantıyı her zaman şifreler. Soru şifrelemeyle değil, sunucunun kimliğiyle ilgilidir.
D yanlış: Parola bu sorudan sonra istenir. Parola yanlışsa gelen mesaj Permission denied olur.
E yanlış: Sunucudan bir parmak izi geldi, yani paketler gidip geliyor. Bilgisayar ağa bağlı.
10. Doğru: C. SYN-ACK iki işi birlikte yapar: ACK kısmı istemcinin SYN’ini onaylar, SYN kısmı sunucunun da bağlantıya hazır olduğunu bildirir.
A yanlış: El sıkışma TCP’nin işidir ve kimlik doğrulamaz. Parola, bağlantı kurulduktan sonra uygulamanın, örneğin SSH’in mesajlarıyla sorulur.
B yanlış: Ret durumunda sunucu SYN-ACK göndermez, ayrı bir ret mesajı gönderir. İstemcide Connection refused görünür.
D yanlış: SYN-ACK bağlantıyı kurarken gönderilir. Bağlantı biterken kapatma için ayrı mesajlar kullanılır.
E yanlış: El sıkışma sırasında henüz uygulama verisi gitmez. Sayfa, istemcinin isteği geldikten sonra gönderilir.
11. Doğru: E. IPv6 adresi 128 bittir ve iki noktayla ayrılan hexadecimal gruplar hâlinde yazılır. Örnek: 2001:db8:1234:5678:abcd:ef01:2345:6789.
A yanlış: Adreslerde :: ile kısaltma yapıldığı için uzunluk değişiyor gibi görünür. Ama IPv6 adres uzunluğu sabittir.
B yanlış: Bit sayısı doğru olduğu için ilk bakışta doğru görünür. Ancak IPv6 hexadecimal gruplarla yazılır.
C yanlış: Yaygın /64 ağlarda adresin son yarısı 64 bit olduğu için bu sayı akılda kalabilir. Ama IPv6 128 bittir.
D yanlış: En tanıdık adres biçimi bu olduğu için her IP adresine genellenebilir. Ama bu IPv4’ün tanımıdır.
12. Doğru: B. Blok 64; 99 → 64–127. Broadcast bloğun son adresidir.
A yanlış:.63 bir önceki bloğun broadcast’idir.
C yanlış: Bu /24 cevabı olurdu.
D yanlış:.191 bir sonraki bloğun (128–191) broadcast adresidir.
E yanlış:.128 sonraki bloğun ağ adresidir.
13. Doğru: C. Blok 128; .130 adresi 128–255 bloğundadır ve .200 de aynı bloktadır.
A yanlış:.100, 0–127 bloğundadır; cihazın bloğu .128’den başlar.
B yanlış: Üçüncü octet farklı; /25 bloğu üçüncü octeti kapsayacak kadar geniş değildir.
D yanlış:.64 bir /26 sınırı olduğu için tanıdık gelir. Ama /25 bloğu 0–127 ve 128–255 diye bölünür; .64 alttaki bloktadır.
E yanlış:.127 bir önceki bloğun broadcast adresidir.
14. Doğru: D. Çerçeveyi yerel ağda teslim etmek için MAC adresi gerekir; ARP bu adresi sorar.
A yanlış: Uzak sunucunun MAC adresi hiç öğrenilmez, gerekmez de; paket ağ geçidinin MAC adresine teslim edilir. MAC adresi yalnız yerel ağın içinde işe yarar.
B yanlış: Bu DNS’in işidir.
C yanlış: ARP de router ve adreslerle anıldığı için yol bulma aracı sanılabilir. Ama geçilen router’ları tracert gösterir; ARP yalnız aynı yerel ağdaki IP’nin MAC adresini bulur.
E yanlış: Adres isteme akışı DORA’dır, ARP değil.
15. Doğru: E. Özel adresler internette yönlendirilmez. Router, giden paketteki 192.168.1.20 kaynak adresini kendi public adresiyle değiştirir ve cevabın hangi iç cihaza ait olduğunu hatırlar.
A yanlış: Router paketi açıp yeniden gönderdiği için içeriğe de dokunduğu sanılabilir. Ama NAT adres bilgisini değiştirir; uygulama verisine dokunmaz.
B yanlış: Adres çevirisi denince hangi adresin değiştiği karışabilir. Ama giden pakette hedef zaten sunucunun public adresidir; NAT iç cihazın kaynak adresini değiştirir.
C yanlış: NAT’ın port numaralarıyla da ilgilendiği duyulduğu için akla gelebilir. Ama hedef port hangi hizmete gidileceğini söyler; çıkışta değiştirilseydi istek yanlış hizmete giderdi.
D yanlış: Ev router’ı çoğu zaman DHCP ve DNS işini de gördüğü için karışabilir. Ama NAT paketlerin adresini çevirir; cihazın ayarlarını değiştirmez.
16. Doğru: B. Ortalama 26 ms iyi görünür; asıl bulgu kayıp oranı ve 18–97 ms arasındaki oynaklıktır.
A yanlış: En yüksek değer göze çarptığı için tek bulgu sanılabilir. Ama kayıp oranı da en az o kadar önemlidir; iki bulgu birlikte okunur.
C yanlış: Düşük değer bağlantının iyi olduğunu düşündürür. Ama en iyi durum değeri sorunu göstermez.
D yanlış: Ortalama düşük olduğu için çıktı sağlıklı görünebilir. Ama hem kayıp hem değişkenlik açık birer bulgudur.
E yanlış: Ortalama çıktının en çok bakılan değeri olduğu için öne çıkar. Ama ortalama tek başına dağılımı gizler.
17. Doğru: D. İkinci indirme hattın hızlı olduğunu kanıtlar; yerel ağ ve ISP çalışıyor. Yavaşlık yalnız belirli bir hedefte görülüyor.
A yanlış: Evde yavaşlık çoğu zaman Wi-Fi’dan kaynaklandığı için cazip gelir. Ama aynı bağlantıda 460 Mbps alınabiliyor; kablosuz taraf sınırlayıcı değil.
B yanlış: Kart yetersizliği hızı sınırlayabilir. Ama aynı kartla başka bir hedeften 460 Mbps alınabiliyor.
C yanlış: Siteye özgü bir sorun DNS’i akla getirebilir. Ama isim çözme aktarım hızını bu ölçüde belirlemez.
E yanlış: Yavaşlıkta ilk suçlanan ISP olduğu için akla gelir. Ama ISP yavaşlatsaydı öteki indirme de düşük çıkardı.
18. Doğru: E. Standart (802.3at) tek bir portun verebileceği en yüksek gücü belirtir. 120 W ise switch’in bütün PoE portları arasında paylaştırdığı toplam güçtür. İkisi ayrı ayrı kontrol edilir: dört porta 30 W verilince bütçe biter.
A yanlış: Güç kablodan aktığı için kablonun belirleyici olduğu düşünülebilir. Ama toplam bütçeyi switch’in güç kaynağı belirler; kablo kategorisi bu sayıyı değiştirmez.
B yanlış: İki değer de watt cinsinden olduğu için aynı şeyi anlattıkları sanılabilir. Ama biri tek bir portun, öteki bütün portların sınırıdır.
C yanlış: Port başına 30 W doğru bir bilgi olduğu için her porta aynı anda verilebileceği sanılır. Ama 8 portun hepsine 30 W vermek 240 W eder; 120 W’lık bütçe bunu karşılamaz.
D yanlış: Toplam bütçe büyük bir sayı olduğu için her porta yetecek bir değer gibi okunabilir. Ama 120 W bütün portlar için ortaktır; tek bir port da 30 W’tan fazlasını veremez.
19. Doğru: D. Web postasında bilgisayar yalnız HTTPS kullanır. Posta kutusuna IMAP ile değil, web sunucusu üzerinden ulaşılır. Engellenen IMAP portu bu bağlantıyı etkilemez.
A yanlış: Kablolu ve kablosuz bağlantının farklı kurallara tabi olabileceği düşünülebilir. Ama tarayıcının hangi bağlantıyı kullandığı protokolü değiştirmez. Fark, tarayıcının HTTPS konuşmasıdır.
B yanlış: MX kaydı e-postayla ilgili olduğu için karışabilir. Ama MX kaydı yalnız bir alan adının postasını hangi sunucunun aldığını söyler, iletilerin kendisini taşımaz.
C yanlış: SMTP e-postanın temel protokolü olduğu için her e-posta işinde kullanıldığı sanılabilir. Ama SMTP posta kutusunu okutmaz. Ayrıca tarayıcı SMTP konuşmaz.
E yanlış: Engelin etrafından dolaşmak akla yatkın gelir. Ama tarayıcı IMAP konuşmaz. Web postası HTTPS ile açılır.
20. Doğru: A. Gelen ileti ve açılan siteler ağın, DNS’in ve IMAP ya da POP3 tarafının çalıştığını gösteriyor. Gönderme ayrı bir protokolle (SMTP), ayrı bir sunucu ve portla yapılır.
B yanlış: Ad çözme hatası birçok sorunun ortak nedenidir. Ama siteler adlarıyla açılıyor ve gelen posta sunucusuna ulaşılıyor. DNS çalışıyor.
C yanlış: İkisi de “e-posta” diye anıldığı için tek bir protokol sanılabilir. Ama gelen posta IMAP ya da POP3, giden posta SMTP ile çalışır. Burada biri çalışıyor, öteki bozuk.
D yanlış: Dolu posta kutusu bilinen bir e-posta sorunu olduğu için akla gelir. Ama dolu kutu gelen iletileri durdurur. Burada gelen iletiler sorunsuz geliyor.
E yanlış: “Çalışmıyor” şikâyeti geniş anlaşıldığı için ilk akla gelen bağlantıdır. Ama siteler açılıyor ve iletiler geliyor. Bağlantı çalışıyor.
21. Doğru: D. Beklenmeyen bir acil işlem baskısı ile parola ya da doğrulama kodu isteğinin bir arada olması phishing’in en sık görülen belirtisidir.
A yanlış: Saldırganların mesajı gerçekçi göstermek için iş saatini seçtiği düşünülebilir. Ama gerçek mesajlar da o saatlerde gelir; zamanlama tek başına bir gösterge değildir.
B yanlış: Resmî dil, kurum taklidi yapan mesajlarda sık görüldüğü için şüpheli sanılabilir. Ama gerçek kurumsal mesajlar da resmî yazılır; dil tek başına bir gösterge değildir.
C yanlış: Phishing mesajları gerçek kurumları taklit ettiği için kurum adı şüpheli görünebilir. Ama gerçek mesajlarda da kurum adı geçer; bu tek başına bir gösterge değildir.
E yanlış: Phishing çoğu zaman bir bağlantıyla geldiği için bağlantı uyarı işareti sanılır. Ama gerçek mesajların çoğunda da bağlantı bulunur; bağlantı tek başına bir gösterge değildir.
22. Doğru: C. Gündelik işler için yönetici yetkisi gerekmez; hesap ele geçirilirse etki büyür.
A yanlış: Bu ilkeye uygundur.
B yanlış: Bu ilkeye uygundur.
D yanlış: Bu ilkeye uygundur.
E yanlış: Bu ilkeye uygundur.
23. Doğru: A.DHCP Enabled: No ayarların elle girildiğini gösterir. DNS adresi 192.168.3.1, öteki bilgisayarların aldığı 192.168.30.1 değil. Elle yazılırken bir rakam eksik girilmiş olabilir. Önce bu adrese erişilip erişilmediği sınanır.
B yanlış: Gateway sık yanlış girilen bir değer olduğu için akla gelir. Ama 192.168.30.1 cihazın ağında ve sınıftaki DNS adresiyle aynı cihaz. Gateway’in yanlış olduğunu gösteren bir kanıt yok.
C yanlış: Adreslerin ilk iki octet’i benzediği için daha geniş bir maske önerilebilir. Ama sınıf /24 kullanıyor ve adres, gateway aynı /24 içinde. Maskeyi değiştirmek DNS adresindeki farkı düzeltmez.
D yanlış: Elle girilen adresler sık hatalı olduğu için akla gelir. Ama 192.168.30.44 ile gateway 192.168.30.1 aynı /24 ağında.
E yanlış:169.254 adresi DHCP ile ilişkilendirildiği için böyle düşünülebilir. Ama cihaz bu adresi yalnız DHCP’den cevap alamayınca kendine verir. Ayarlar elle girilmişse elle girilen adres kullanılır.
24. Doğru: C.arp -a satırında yazıcının MAC adresi var: yazıcı açık, kablo ya da Wi-Fi bağlantısı çalışıyor ve ARP sorusuna cevap verdi. ping’e cevap gelmemesi yazıcının ICMP’yi engellediğini ya da IP ayarlarında bir sorun olduğunu düşündürür. Sonraki test, yazıcının kendi hizmetine (örneğin yazdırma ya da yönetim sayfası) erişmektir.
A yanlış: Erişim sorunlarında gateway sık suçlanır. Ama yazıcı aynı ağda. Aynı ağdaki hedefe paket gateway’e uğramadan, doğrudan gider.
B yanlış:ping cevap vermeyince ilk akla gelen budur. Ama kapalı bir cihaz ARP sorusuna cevap veremez. MAC adresi listede olduğuna göre yazıcı ağa bağlı.
D yanlış: Erişim sorunlarında DNS sık akla gelir. Ama ping doğrudan IP adresine atıldı, ad kullanılmadı. DNS bu teste katılmaz.
E yanlış: Cihaza ulaşılamayınca switch portu da akla gelir. Ama port kapalı olsaydı yazıcının ARP cevabı da teknisyene ulaşamazdı. MAC adresinin öğrenilmesi Katman 2 yolunun açık olduğunu gösterir.
25. Doğru: A.503 bir HTTP durum kodudur: isim çözülmüş, bağlantı kurulmuş ve sunucu yanıt vermiş. İstek uygulama aşamasına kadar gitmiş; sorun sunucu tarafında.
B yanlış:503 de bir hata olduğu için hiçbir isteğin ilerlemediği sanılabilir. Ama hatanın türü isteğin nerede durduğunu söyler; PC-3’te sunucu yanıt vermiştir.
C yanlış: Mesajda port numarası geçtiği için istek ilerlemiş görünür. Gerçekten de isim çözülmüş, ama taşıma bağlantısı kurulamamış; istek sunucuya hiç gitmemiş.
D yanlış: Üç çıktı da başarısız bir istek gibi göründüğü için aynı yerde takıldıkları düşünülür. Ama her mesaj farklı bir aşamayı gösterir: DNS, taşıma, uygulama.
E yanlış: Mesajda sitenin adı geçtiği için siteyle konuşulmuş sanılabilir. Ama istek ilk adımda, ad IP’ye çevrilemeden durmuş.
14.12 Final için çalışma stratejisi
Terim listesi ezberlemek yerine her başlıkta üç soruyu cevapla:
Bu kavram hangi problemi çözüyor?
Sorun olduğunda hangi kanıtı görürüm?
Hangi benzer kavramla karıştırılmamalı?
Örnek:
DHCP
- Problem  : istemciye otomatik ağ yapılandırması vermek
- Kanıt    : IP/prefix/gateway/DNS birlikte gelir; 169.254.x.x sorun işareti
- Karıştırma: DNS isim çözer, DHCP isim çözmez
Aşağıda en çok karıştırılan kavram çiftleri var. Bunları ayırabiliyorsan finalin büyük kısmını çözersin:
Bu
Şununla karıştırılır
Ayıran soru
NAT
Firewall
İzin ya da engel kuralı uyguluyor mu?
MAC
IP
Yerel mi, ağlar arası mı?
IP TTL
DNS TTL
Hop sayacı mı, önbellek süresi mi?
Bant genişliği
Throughput
Kapasite mi, gerçekleşen hız mı?
Gecikme
Throughput
Ne kadar sürede mi, ne kadar çok mu?
Kapsama
Kapasite
Ulaşıyor mu, taşıyor mu?
Tehdit
Zafiyet
Zarar verebilecek olay ya da kişi mi, bendeki açık mı?
Switch portu
TCP portu
Fiziksel mi, yazılımsal mı?
SSID
Access point
İsim mi, cihaz mı?
SMTP
IMAP, POP3
İletiyi gönderiyor mu, okutuyor mu?
Kilit simgesi
Güvenilir site
Bağlantı mı doğrulandı, sitenin niyeti mi?
4xx
5xx
Sorun istekte mi, sunucuda mı?
14.13 Tek sayfa özet
Zincir: belirti → kapsam → kanıt → hipotez → ayırıcı test → sınırlı düzeltme → doğrulama.
Önce kapsam: tek cihaz mı, herkes mi, evden de mi?
Kanıt sırası: fiziksel → IP ve prefix → gateway → uzak IP → DNS → uygulama.
Dört bilgiyi (adres, prefix, gateway, DNS) ipconfig /all gösterir. Sade ipconfig DNS’i göstermez.
ping hedefi değişince soru değişir: gateway → yerel ağ; 1.1.1.1 → dış erişim; alan adı → ad çözme de dâhil. Cevap gelmemesi hedefin kapalı olduğunu göstermez.
nslookup üç şeyi söyler: kime sordum, yanıt geldi mi, adres döndü mü.
arp -a’da MAC adresi görünüyorsa cihaz ağda ve Katman 2 çalışıyor.
curl.exe hata mesajı, isteğin hangi aşamada takıldığını söyler. Durum kodu geldiyse sunucuya ulaşılmıştır.
Teknik kayıt: belirti, kapsam, kanıt, işlem, doğrulama.