13 Temel ağ güvenliği
“Güvenliği artırmalıyız” cümlesiyle hiçbir şey yapılamaz — tıpkı “internet yok” cümlesiyle yapılamadığı gibi. Bu hafta güvenliği de teknik bir soruya çevireceğiz: hangi varlık, hangi zafiyet yüzünden, hangi tehdide karşı risk altında ve hangi kontrol bunu azaltır?
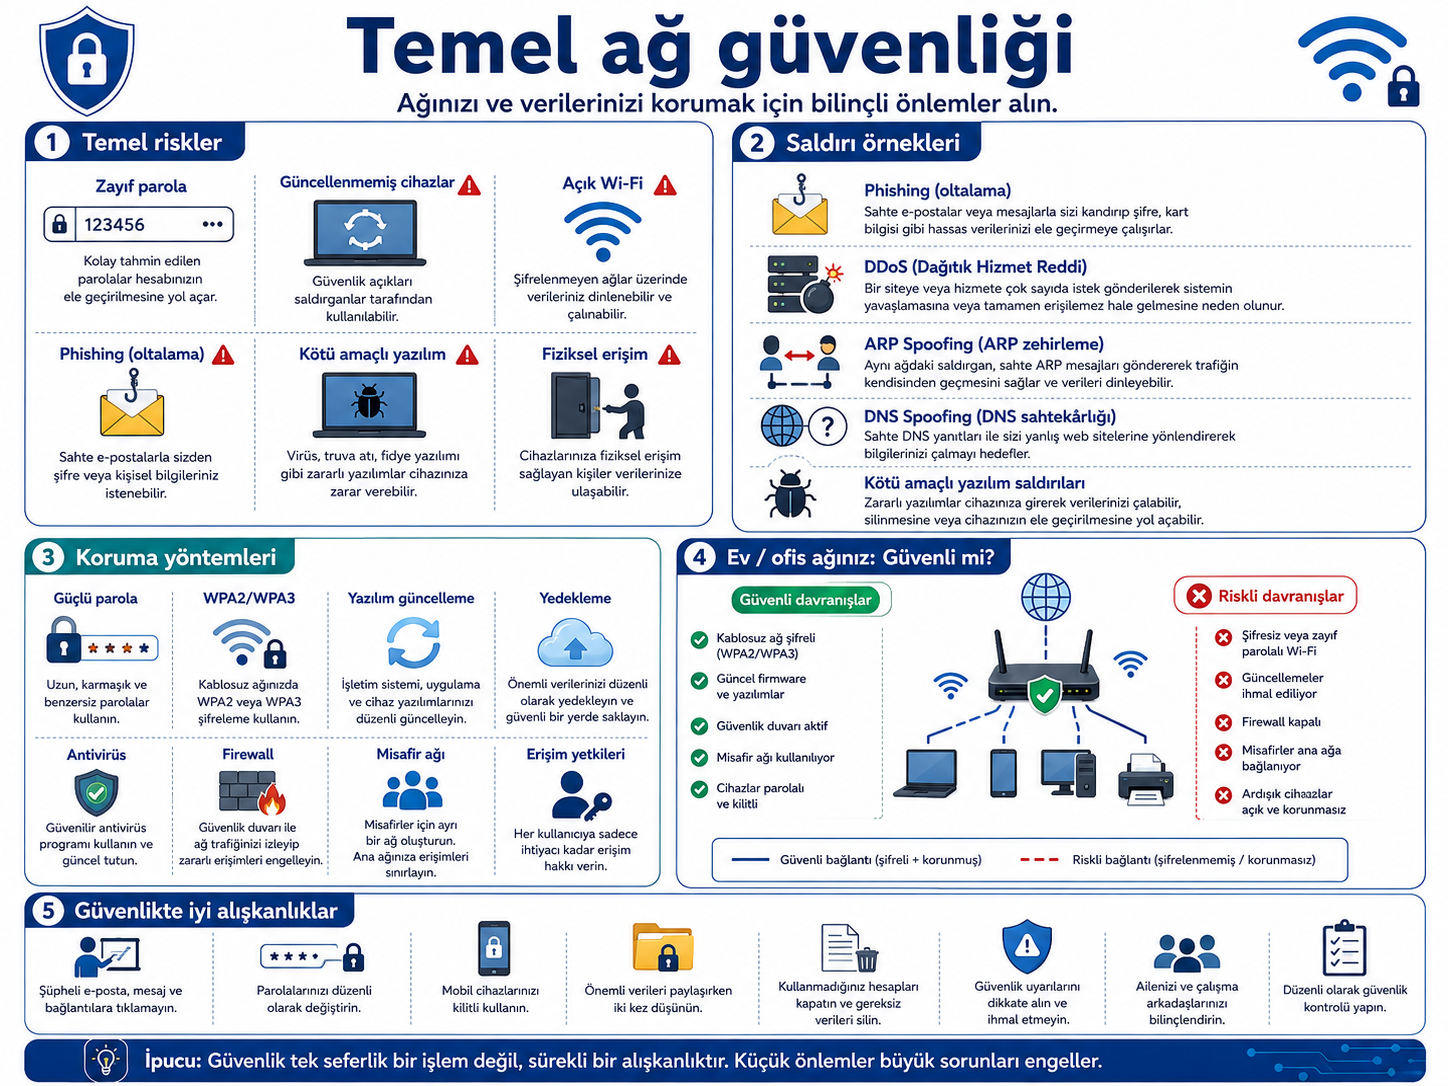
Sınavda sorulur: varlık–tehdit–zafiyet–risk–kontrol ayrımı; CIA üçlüsü; phishing belirtileri ve MFA kodunun paylaşılmaması; firewall’ın görevi; NAT ≠ firewall; WPA2/WPA3 ve varsayılan yönetici parolası; Wi-Fi parolası ile yönetici parolasının farkı; en az ayrıcalık; güncellemenin bir güvenlik kontrolü olması; sahte AP (evil twin); sahte DHCP / yanlış DNS dağıtımı.
Sınav dışı (bilgi amaçlı): zararlı yazılım türlerinin ayrıntılı sınıflandırması, passkey mekanizmaları, yedekleme ve felaket kurtarma, merkezi loglama/SIEM, VPN, 802.1X/NAC, ARP zehirleme gibi saldırıların uygulanması.
13.1 Hangi varlık, hangi zafiyet yüzünden risk altında?
Beş kavramla kurulan bir cümle, belirsiz bir endişeyi teknik bir karara dönüştürür:
| Kavram | Tanım | Örnek |
|---|---|---|
| Varlık | Korunması gereken şey | Wi-Fi router’ın yönetim hesabı |
| Tehdit | Zarara yol açabilecek olay/aktör | Yetkisiz kişinin ayarları değiştirmesi |
| Zafiyet | Tehdidin yararlanabileceği zayıflık | Varsayılan yönetici parolasının bırakılması |
| Risk | Olası kayıp ve olasılığı | DNS ayarlarının değiştirilmesi, kesinti |
| Kontrol | Riski azaltan önlem | Güçlü benzersiz parola + yönetim erişimini sınırlama |
Tehdit ile zafiyet en sık karıştırılan ikilidir. Tehdit dışarıdan gelen olay, zafiyet ise senin tarafındaki açıktır. Tehdidi ortadan kaldıramazsın; zafiyeti kapatabilirsin.
13.2 CIA: neyi koruyoruz?
| Hedef | Türkçe | Bir ağda karşılığı |
|---|---|---|
| Confidentiality | Gizlilik | Yetkisiz kişi öğrenci kayıtlarını okuyamasın |
| Integrity | Bütünlük | Cihaz yapılandırması izinsiz değiştirilemesin |
| Availability | Erişilebilirlik | DNS ve internet gerektiğinde çalışsın |
Bir kontrol birden fazla hedefe hizmet edebilir: güncelleme hem yetkisiz erişim (gizlilik) hem kesinti (erişilebilirlik) riskini azaltır.
13.3 Vaka 1 — Varsayılan parola
Bir ofiste router kuruldu, çalışıyor, kimse şikâyetçi değil. Yönetim arayüzünün kullanıcı adı ve parolası hâlâ kutudan çıktığı gibi: admin / admin.
13.3.1 Kanıt ne söylüyor
Ağ çalışıyor, yani belirti yok. Ama zafiyet var — ve güvenlik, belirti çıkmadan önce düşünülen konudur.
Varlık  : Router yönetim hesabı
Tehdit  : Yetkisiz kişinin ayarları değiştirmesi
Zafiyet : Varsayılan parolanın bırakılması
Risk    : DNS veya Wi-Fi ayarlarının değiştirilmesi, kesinti,
          trafiğin yanlış yönlendirilmesi
Kontrol : Benzersiz güçlü yönetim parolası, internetten yönetimi kapatmaWi-Fi parolası ağa katılmayı kontrol eder. Yönetici parolası router/AP ayarlarını değiştirmeyi kontrol eder. İkisinin aynı olması, ağa girebilen herkesin ayarları da değiştirebilmesi demektir. Varsayılan yönetici parolasını bırakmak ise bu kapıyı hiç kapatmamaktır.
13.3.2 En az ayrıcalık
En az ayrıcalık (least privilege), kullanıcıya veya sürece yalnız işi için gereken yetkiyi vermektir:
- günlük kullanım hesabını sürekli yönetici olarak kullanmamak,
- öğrenci hesabına ağ cihazı yönetim yetkisi vermemek,
- yönetim arayüzlerine yalnız gerekli personelin erişmesi.
Yetkiyi “belki lazım olur” diye geniş tutmak, bir hesap ele geçirildiğinde oluşacak etkiyi büyütür.
13.3.3 Güncelleme bir güvenlik kontrolüdür
İşletim sistemi, router, AP ve uygulamalardaki güvenlik açıkları güncellemelerle kapatılır. Güncelleme yalnız “yeni özellik” değildir: desteklenen cihaz kullanmak, güvenlik güncellemelerini takip etmek ve güncelleme sonrası temel işlevleri doğrulamak temel yaklaşımdır.
13.4 Vaka 2 — “BT biriminden arıyorum”
Bir çalışana mesaj geliyor: hesabı kapatılacakmış, hemen doğrulama yapması gerekiyormuş. Ardından telefonla aranıyor ve telefonuna gelen altı haneli kodu söylemesi isteniyor.
13.4.1 Kanıt ne söylüyor
Bu bir phishing girişimidir: kullanıcıyı güvenilir görünen bir mesaj, site veya çağrı yoluyla hassas bilgi vermeye yönlendirme.
Şüphe uyandırması gereken işaretler:
- beklenmeyen ve acil işlem baskısı,
- “hesabınız kapanacak” gibi korku dili,
- alan adında küçük yazım farkları,
- normalde istenmeyen parola veya doğrulama kodu talebi,
- bağlantı metni ile gerçek hedef adresin uyuşmaması.
Çok faktörlü doğrulama (MFA), saldırgan parolayı bilse bile ikinci bir adım gerektirir. Ama kullanıcı kodu kendisi söylerse veya push bildirimini kendisi onaylarsa MFA hiçbir koruma sağlamaz — çünkü saldırganın istediği oturumu kullanıcı bizzat onaylamış olur.
Kural basit: doğrulama kodunu kimseye söyleme, beklemediğin bir onay isteğini onaylama. İsteyen kişi “BT biriminden” olduğunu söylese bile.
13.5 Vaka 3 — Aynı ağ adı, farklı cihaz
Bir öğrenci kafeteryada Kampus-WiFi ağına bağlanıyor. Birkaç dakika sonra beklenmeyen bir oturum açma sayfası açılıyor ve parola ile MFA kodu istiyor.
13.5.1 Kanıt ne söylüyor
- haftadan biliyoruz: SSID yalnızca bir ağ adıdır ve hiçbir doğrulama içermez. Bir saldırgan gerçek ağla aynı adı yayınlayan sahte bir AP kurabilir. Buna sahte AP veya evil twin denir.
Gerçek ağ : Kampus-WiFi
Sahte ağ  : Kampus-WiFi     ← isim aynı, cihaz farklı
Kullanıcı yalnız isme bakarak yanlış ağa bağlanırsa trafiği saldırganın kontrol ettiği yoldan geçer veya sahte bir oturum açma sayfasına yönlendirilir.
Bu vakada iki uyarı işareti üst üste bindi: beklenmeyen bir oturum sayfası ve MFA kodu talebi. Doğru davranış: bilgi girmemek, bağlantıyı kesmek, kurumun gerçek bağlantı yöntemini doğrulamak.
Bu sonuç doğrudan 5. haftadaki SSID kavramından çıkar: ağ adı kimlik kanıtı değildir.
13.6 Vaka 4 — Yanlış DNS dağıtan sunucu
Bir kullanıcının bilgisayarında:
IPv4 Address . . : 192.168.20.45
Default Gateway  : 192.168.20.1
DNS Servers  . . : 203.0.113.66      ← ağ planında böyle bir DNS yok
Bankacılık sitesi açılıyor ama sertifika uyarısı veriyor.
13.6.1 Kanıt ne söylüyor
- haftadan biliyoruz: DHCP yalnız IP adresi dağıtmaz — gateway ve DNS sunucusu bilgisini de dağıtır. Yetkisiz bir DHCP sunucusu ağa girerse istemcilere yanlış yapılandırma verebilir.
İstemci DHCP ister
      ↓
Yetkisiz DHCP yanıtı (gerçek sunucudan önce ulaşır)
      ↓
Yanlış gateway veya DNS
      ↓
Trafik yanlış yola veya sahte ad çözümüne yönlenir
Aynı sonuç gerçek router’ın yönetim hesabı ele geçirilerek de üretilebilir: DNS ayarı değiştirilir, kullanıcılar tanıdık alan adlarını yanlış hedeflere çözer. Vaka 1’deki varsayılan parola zafiyeti tam olarak buraya çıkar.
Bu ders için saldırının kurulumu değil, savunma fikri önemlidir:
- ağ cihazı yönetimini korumak (Vaka 1),
- istemcinin aldığı gateway/DNS değerlerini beklenen planla karşılaştırmak,
- sertifika uyarılarını görmezden gelmemek.
- haftadaki
ipconfig /allvenslookupçıktıları bu vakada doğrudan kanıttır.
13.7 Firewall ne yapar, NAT ne yapmaz?
Firewall, ağ trafiğini belirlenen kurallara göre inceleyip izin verir veya engeller. Kural kaynak/hedef adresi, port, protokol veya bağlantı durumuna dayanabilir. Temel ilke: gerekmeyen iletişime izin vermemek.
NAT      → "hangi iç iletişim hangi dış eşleşmeyle temsil edilecek?"
Firewall → "bu trafik politikaya göre geçebilir mi?"- haftada gördüğümüz gibi: NAT trafiğin içeriğini incelemez, kötü amaçlı bir dosyayı durdurmaz ve içeriden başlatılan hiçbir bağlantıyı engellemez. Kullanıcı zararlı bir siteye kendisi bağlandığında NAT tamamen sessizdir — ki zararlı içerik çoğunlukla tam olarak böyle gelir.
İç adreslerin dışarıdan doğrudan görünmemesi NAT’ın yan etkisidir, güvenlik politikası değil. “Ben NAT arkasındayım, güvendeyim” cümlesi yanlıştır.
13.8 Küçük bir ağ için güvenlik kontrol listesi
13.9 Ekranda ne gördük
> ipconfig /all
   Default Gateway . : 192.168.20.1        ← plandaki gateway ✓
   DNS Servers . . . : 203.0.113.66        ← planda YOK  ✗ Vaka 4 kanıtı

> nslookup banka-ornek.test
   Server:  203.0.113.66                   ← beklenmeyen sunucuya soruluyor
   ↑ hangi DNS'e sorduğun, dönen cevaptan daha önemli olabilir
Güvenlik olayları çoğu zaman “ağ çalışmıyor” gibi değil, “ağ çalışıyor ama yanlış çalışıyor” biçiminde görünür. Bu yüzden beklenen yapılandırmayı bilmek bir güvenlik kontrolüdür.
13.11 Tek sayfa özet
- Güvenlik cümlesi beş parçalıdır: varlık, tehdit, zafiyet, risk, kontrol. Tehdit dışarıdan gelir, zafiyet sendedir.
- CIA: gizlilik, bütünlük, erişilebilirlik.
- Varsayılan yönetici parolası en ucuz kapatılan en pahalı zafiyettir.
- Wi-Fi parolası ≠ yönetici parolası. Biri ağa katılmayı, diğeri ayarları değiştirmeyi kontrol eder.
- MFA kodu parola gibidir; kimseye söylenmez, beklenmeyen onay onaylanmaz.
- NAT güvenlik duvarı değildir. İçerik incelemez, içeriden başlatılan bağlantıyı engellemez.
- SSID kimlik kanıtı değildir → sahte AP / evil twin.
- DHCP gateway ve DNS de dağıtır → yetkisiz DHCP trafiği saptırabilir.
- En az ayrıcalık riski değil, ele geçirilme hâlindeki etkiyi azaltır.
- Güvenlik olayları çoğu zaman “çalışmıyor” değil, “yanlış çalışıyor” biçiminde görünür.
13.12 Bu bölümün kazanımları
Bu bölümü bitiren öğrenci:
- Varlık, tehdit, zafiyet, risk ve kontrolü ayırır.
- CIA üçlüsünü ve hedeflerini tanır.
- Phishing belirtilerini tanır ve MFA kodunu korumayı açıklar.
- Firewall’ın görevini açıklar ve NAT’tan ayırır.
- Wi-Fi parolası ile yönetici parolasının farklı işlerini açıklar.
- En az ayrıcalık ilkesinin amacını açıklar.
- Sahte AP riskini SSID kavramına bağlar.
- Sahte DHCP / yanlış DNS riskini DHCP’nin işlevine bağlar.