13 Temel ağ güvenliği
“Güvenliği artırmalıyız” cümlesi, “internet yok” şikâyeti kadar belirsizdir. İkisiyle de işe başlayamazsın. Bu hafta güvenliği de teknik bir soruya çevireceğiz: hangi varlık, hangi zafiyet yüzünden, hangi tehdide karşı risk altında ve hangi kontrol bunu azaltır?
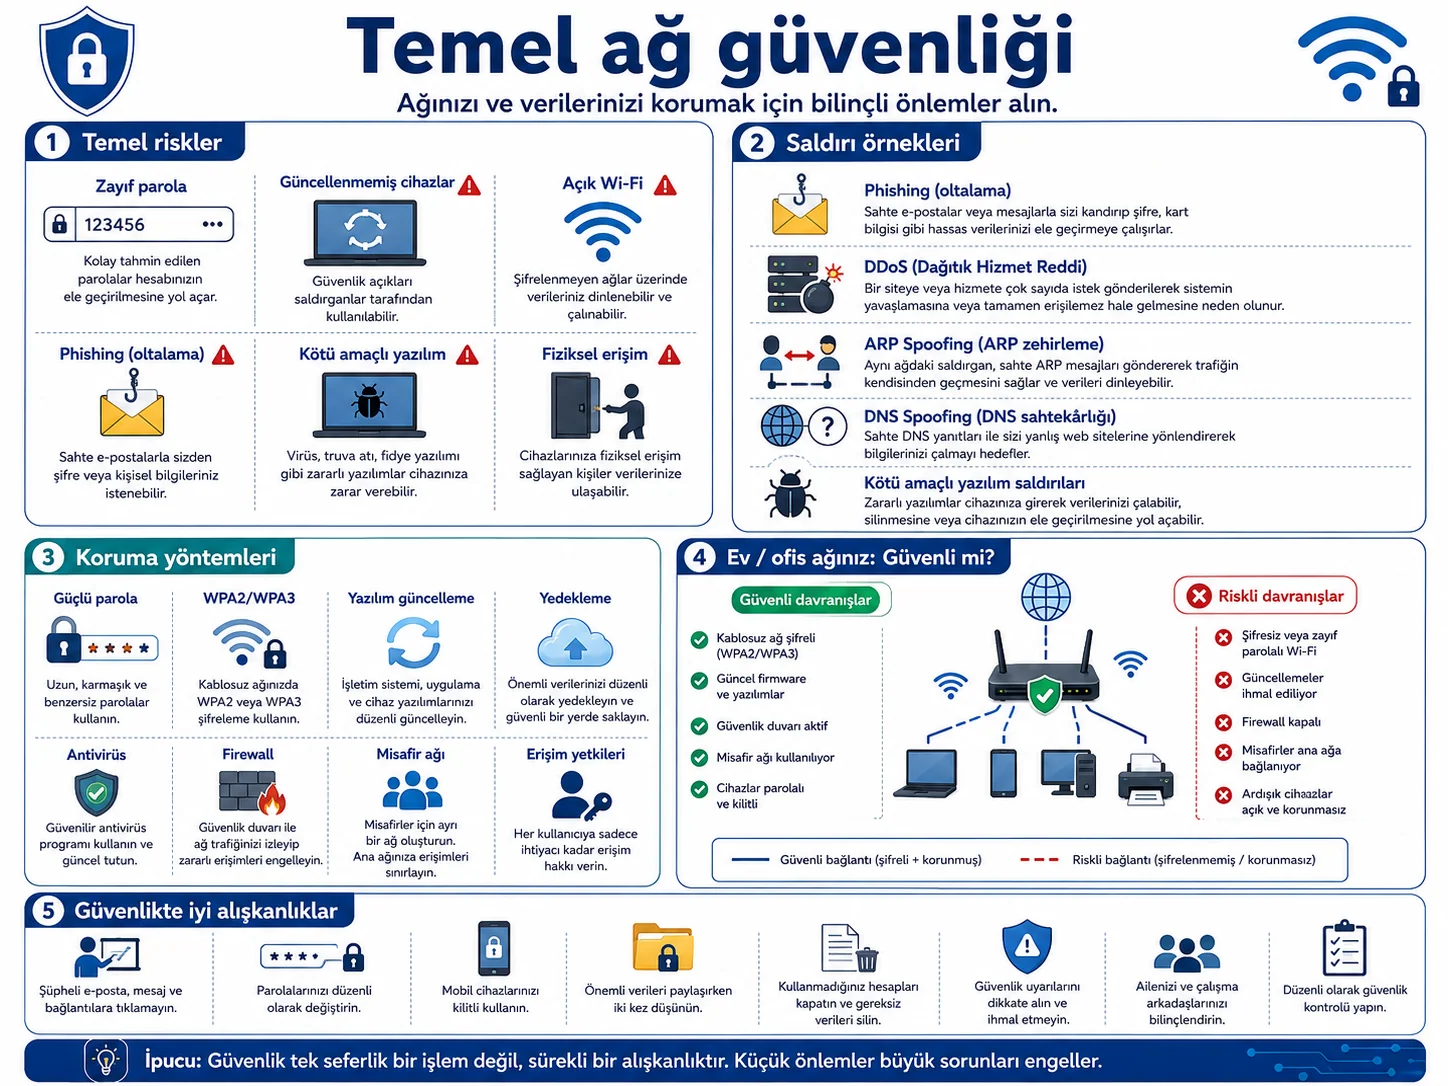
Sınavda sorulur: varlık–tehdit–zafiyet–risk–kontrol ayrımı; CIA üçlüsü; phishing belirtileri ve MFA kodunun paylaşılmaması; firewall’ın görevi; NAT’ın firewall olmaması; WPA2/WPA3 ve varsayılan yönetici parolası; Wi-Fi parolası ile yönetici parolasının farkı; en az ayrıcalık; güncellemenin bir güvenlik kontrolü olması; sahte AP (evil twin); sahte DHCP / yanlış DNS dağıtımı.
Sınav dışı (bilgi amaçlı): zararlı yazılım türlerinin ayrıntılı sınıflandırması, passkey mekanizmaları, yedekleme ve felaket kurtarma, merkezi loglama/SIEM, VPN, 802.1X/NAC, ARP zehirleme gibi saldırıların uygulanması.
13.1 Riski anlatan beş kavram
Belirsiz bir endişeyi teknik bir karara çevirmek için beş kavram kullanırız:
| Kavram | Tanım | Örnek |
|---|---|---|
| Varlık | Korunması gereken şey | Wi-Fi router’ın yönetim hesabı |
| Tehdit | Zarara yol açabilecek olay/aktör | Yetkisiz kişinin ayarları değiştirmesi |
| Zafiyet | Tehdidin yararlanabileceği zayıflık | Varsayılan yönetici parolasının değiştirilmeden bırakılması |
| Risk | Olası kayıp ve olasılığı | DNS ayarlarının değiştirilmesi, kesinti |
| Kontrol | Riski azaltan önlem | Güçlü benzersiz parola + yönetim erişimini sınırlama |
Tehdit ile zafiyet en sık karıştırılan ikilidir. Tehdit dışarıdan gelen olay, zafiyet ise senin tarafındaki açıktır. Tehdidi ortadan kaldıramazsın; zafiyeti kapatabilirsin.
13.2 CIA: neyi koruyoruz?
| Hedef | Türkçe | Bir ağda karşılığı |
|---|---|---|
| Confidentiality | Gizlilik | Yetkisiz kişi öğrenci kayıtlarını okuyamasın |
| Integrity | Bütünlük | Cihaz yapılandırması izinsiz değiştirilemesin |
| Availability | Erişilebilirlik | DNS ve internet gerektiğinde çalışsın |
Bir kontrol birden fazla hedefi koruyabilir: güncelleme hem yetkisiz erişim (gizlilik) hem kesinti (erişilebilirlik) riskini azaltır.
13.3 Vaka 1: Varsayılan parola
Bir ofiste router kuruldu, çalışıyor, kimse şikâyetçi değil. Yönetim arayüzünün kullanıcı adı ve parolası hâlâ kutudan çıktığı gibi: admin / admin.
13.3.1 Kanıt ne söylüyor
Ağ çalışıyor, yani ortada bir belirti yok. Ama zafiyet var. Güvenlikte belirti çıkmasını beklemezsin.
Varlık  : Router yönetim hesabı
Tehdit  : Yetkisiz kişinin ayarları değiştirmesi
Zafiyet : Varsayılan parolanın bırakılması
Risk    : DNS veya Wi-Fi ayarlarının değiştirilmesi, kesinti,
          trafiğin yanlış yönlendirilmesi
Kontrol : Benzersiz güçlü yönetim parolası, internetten yönetimi kapatmaWi-Fi parolası ağa katılmayı kontrol eder. Yönetici parolası router/AP ayarlarını değiştirmeyi kontrol eder. İkisi aynıysa ağa girebilen herkes ayarları da değiştirebilir. Varsayılan yönetici parolasını değiştirmemek ise bu kapıyı hiç kapatmamak demektir.
13.3.2 En az ayrıcalık
En az ayrıcalık (least privilege), bir kullanıcıya ya da sürece (bilgisayarda çalışan bir programa) yalnız işi için gereken yetkiyi vermektir:
- Günlük kullanım hesabını sürekli yönetici olarak kullanmamak,
- Öğrenci hesabına ağ cihazı yönetim yetkisi vermemek,
- Yönetim arayüzlerine erişimi yalnız gerekli personelle sınırlamak.
Yetkiyi “belki lazım olur” diye geniş tutmak, bir hesap ele geçirildiğinde oluşacak etkiyi büyütür.
13.3.3 Güncelleme bir güvenlik kontrolüdür
İşletim sistemi, router, AP ve uygulamalardaki güvenlik açıkları güncellemelerle kapatılır. Yani güncelleme yalnız “yeni özellik” getirmez. Güncellemeyi düzenli yürütmek için üç şey gerekir: desteklenen (üreticisinin hâlâ güncelleme yayımladığı) bir cihaz kullanmak, güvenlik güncellemelerini takip etmek ve güncellemeden sonra temel işlevlerin çalıştığını doğrulamak.
13.4 Vaka 2: “BT biriminden arıyorum”
Bir çalışana mesaj geliyor: hesabı kapatılacakmış, hemen doğrulama yapması gerekiyormuş. Ardından telefonla aranıyor ve telefonuna gelen altı haneli kodu söylemesi isteniyor.
13.4.1 Kanıt ne söylüyor
Bu bir phishing girişimi: saldırgan güvenilir görünen bir mesaj, site ya da çağrıyla kullanıcıyı hassas bilgi vermeye yönlendirir.
Şüphe uyandırması gereken işaretler:
- Beklenmeyen ve acil işlem baskısı,
- “hesabınız kapanacak” gibi korku dili,
- Alan adında küçük yazım farkları,
- Normalde istenmeyen parola veya doğrulama kodu talebi,
- Bağlantı metni ile gerçek hedef adresin uyuşmaması.
Çok faktörlü doğrulama (MFA), saldırgan parolayı bilse bile ikinci bir adım ister. Ama kullanıcı kodu kendisi söylerse ya da telefonuna gelen “Oturum açan sen misin?” bildirimini (push bildirimi) kendisi onaylarsa MFA onu korumaz. Saldırganın açmak istediği oturumu kullanıcı kendi eliyle onaylamış olur.
Kural basit: doğrulama kodunu kimseye söyleme, beklemediğin bir onay isteğini onaylama. İsteyen kişi “BT biriminden” olduğunu söylese bile.
13.5 Vaka 3: Aynı ağ adı, farklı cihaz
Bir öğrenci kafeteryada Kampus-WiFi ağına bağlanıyor. Birkaç dakika sonra beklenmeyen bir oturum açma sayfası açılıyor ve parola ile MFA kodu istiyor.
13.5.1 Kanıt ne söylüyor
5. haftadan biliyoruz: SSID yalnızca bir ağ adıdır; o adı kimin yayınladığını kanıtlamaz. Bir saldırgan gerçek ağla aynı adı yayınlayan sahte bir AP kurabilir. Buna sahte AP veya evil twin denir.
Gerçek ağ : Kampus-WiFi
Sahte ağ  : Kampus-WiFi     ← isim aynı, cihaz farklı
Kullanıcı yalnız isme bakarak yanlış ağa bağlanırsa trafiği saldırganın kontrol ettiği yoldan geçer veya sahte bir oturum açma sayfasına yönlendirilir.
Bu vakada iki uyarı işareti bir arada: beklenmeyen bir oturum sayfası ve MFA kodu isteği. Doğru davranış: hiçbir bilgi girmeden bağlantıyı kesmek ve kurumun gerçek bağlantı yöntemini doğrulamak.
13.6 Vaka 4: Yanlış DNS dağıtan sunucu
Bir kullanıcının bilgisayarında:
IPv4 Address . . : 192.168.20.45
Default Gateway  : 192.168.20.1
DNS Servers  . . : 203.0.113.66      ← ağ planında böyle bir DNS yok
Bankacılık sitesi açılıyor ama tarayıcı bir sertifika uyarısı gösteriyor, yani sitenin kimliğini doğrulayamıyor.
13.6.1 Kanıt ne söylüyor
9. haftadan biliyoruz: DHCP yalnız IP adresi dağıtmaz; gateway ve DNS sunucusu bilgisini de dağıtır. Ağa yetkisiz bir DHCP sunucusu bağlanırsa istemcilere yanlış ayarlar dağıtabilir.
İstemci DHCP ister
      ↓
Yetkisiz DHCP yanıtı (gerçek sunucudan önce ulaşır)
      ↓
Yanlış gateway veya DNS
      ↓
Trafik yanlış yola veya sahte ad çözümüne yönlenir
Saldırgan aynı sonuca gerçek router’ın yönetim hesabını ele geçirerek de ulaşabilir: DNS ayarını değiştirir, kullanıcıların bilgisayarları da tanıdık alan adlarını yanlış adreslere çözer. Vaka 1’deki varsayılan parola zafiyeti işte bu sonuca yol açar.
Bu derste saldırının nasıl yapıldığıyla değil, ona karşı nasıl korunacağımızla ilgileniyoruz:
- Ağ cihazı yönetimini korumak (Vaka 1),
- İstemcinin aldığı gateway/DNS değerlerini beklenen planla karşılaştırmak,
- Sertifika uyarılarını görmezden gelmemek.
12. haftada gördüğümüz ipconfig /all ve nslookup çıktıları bu vakada doğrudan kanıt olur.
13.7 Firewall ne yapar, NAT ne yapmaz?
Firewall, ağ trafiğini belirlenen kurallara göre inceleyip izin verir veya engeller. Kural kaynak/hedef adresi, port, protokol veya bağlantı durumuna dayanabilir. Temel ilke: gerekmeyen iletişime izin vermemek.
NAT      → "hangi iç iletişim hangi dış eşleşmeyle temsil edilecek?"
Firewall → "bu trafik politikaya göre geçebilir mi?"9. haftada gördüğümüz gibi: NAT trafiğin içeriğini incelemez, kötü amaçlı bir dosyayı durdurmaz ve içeriden başlatılan hiçbir bağlantıyı engellemez. Kullanıcı zararlı bir siteye kendisi bağlandığında NAT buna hiç karışmaz. Zararlı içerik de çoğunlukla bu yoldan gelir.
İç adreslerin dışarıdan doğrudan görünmemesi NAT’ın yan etkisidir, güvenlik politikası değil. “Ben NAT arkasındayım, güvendeyim” cümlesi yanlıştır.
13.8 Küçük bir ağ için güvenlik kontrol listesi
13.9 Ekranda ne gördük
> ipconfig /all
   Default Gateway . : 192.168.20.1        ← plandaki gateway ✓
   DNS Servers . . . : 203.0.113.66        ← planda YOK  ✗ Vaka 4 kanıtı

> nslookup banka-ornek.test
   Server:  203.0.113.66                   ← beklenmeyen sunucuya soruluyor
   ↑ hangi DNS'e sorduğun, dönen cevaptan daha önemli olabilir
Güvenlik olayları çoğu zaman “ağ çalışmıyor” diye değil, “ağ çalışıyor ama yanlış çalışıyor” diye kendini gösterir. Bu yüzden beklenen yapılandırmayı bilmek de bir güvenlik kontrolüdür.
13.11 Tek sayfa özet
- Bir güvenlik riski beş parçayla anlatılır: varlık, tehdit, zafiyet, risk, kontrol. Tehdit dışarıdan gelir, zafiyet sendedir.
- CIA: gizlilik, bütünlük, erişilebilirlik.
- Varsayılan yönetici parolasını değiştirmek birkaç dakika sürer. Değiştirilmezse yönetim arayüzüne ulaşan herkes ayarları değiştirebilir.
- Wi-Fi parolası ağa katılmayı, yönetici parolası ayarları değiştirmeyi kontrol eder. İkisi aynı olmamalı.
- MFA kodu parola gibidir; kimseye söylenmez, beklenmeyen onay isteği kabul edilmez.
- NAT güvenlik duvarı değildir. İçerik incelemez, içeriden başlatılan bağlantıyı engellemez.
- SSID kimlik kanıtı değildir → sahte AP / evil twin.
- DHCP gateway ve DNS de dağıtır → yetkisiz DHCP trafiği saptırabilir.
- En az ayrıcalık bir hesabın ele geçirilme olasılığını değil, ele geçirildiğinde oluşacak etkiyi azaltır.
- Güvenlik olayları çoğu zaman “çalışmıyor” değil, “yanlış çalışıyor” biçiminde görünür.
13.12 Bu bölümün kazanımları
Bu bölümü bitiren öğrenci:
- Varlık, tehdit, zafiyet, risk ve kontrolü ayırır.
- CIA üçlüsünü ve hedeflerini tanır.
- Phishing belirtilerini tanır ve MFA kodunun neden paylaşılmaması gerektiğini açıklar.
- Firewall’ın görevini açıklar ve NAT’tan ayırır.
- Wi-Fi parolası ile yönetici parolasının farklı işlerini açıklar.
- En az ayrıcalık ilkesinin amacını açıklar.
- Sahte AP riskini SSID kavramına bağlar.
- Sahte DHCP / yanlış DNS riskini DHCP’nin işlevine bağlar.