7 IP adresleme: IPv4 ve IPv6
Geçen hafta port numarasının, verinin cihazdaki hangi uygulamaya gideceğini söylediğini gördük. Verinin hangi cihaza gideceğini ise IP adresi söyler. Bu hafta IP adresini okumayı öğreniyoruz. Önce bir adresin neyden yapıldığına bakacağız: bitlere, octetlere ve adresin iki sürümüne, IPv4 ile IPv6’ya. Sonra dört vakada adresin hangi kısmının ağı, hangi kısmının cihazı gösterdiğini ve hangi adreslerin internette geçerli olduğunu göreceğiz. Ağda IP adresi taşıyan her cihaza (bilgisayar, telefon, yazıcı) host denir. Bu bölümde “cihaz” yerine bu terimi de kullanacağız.
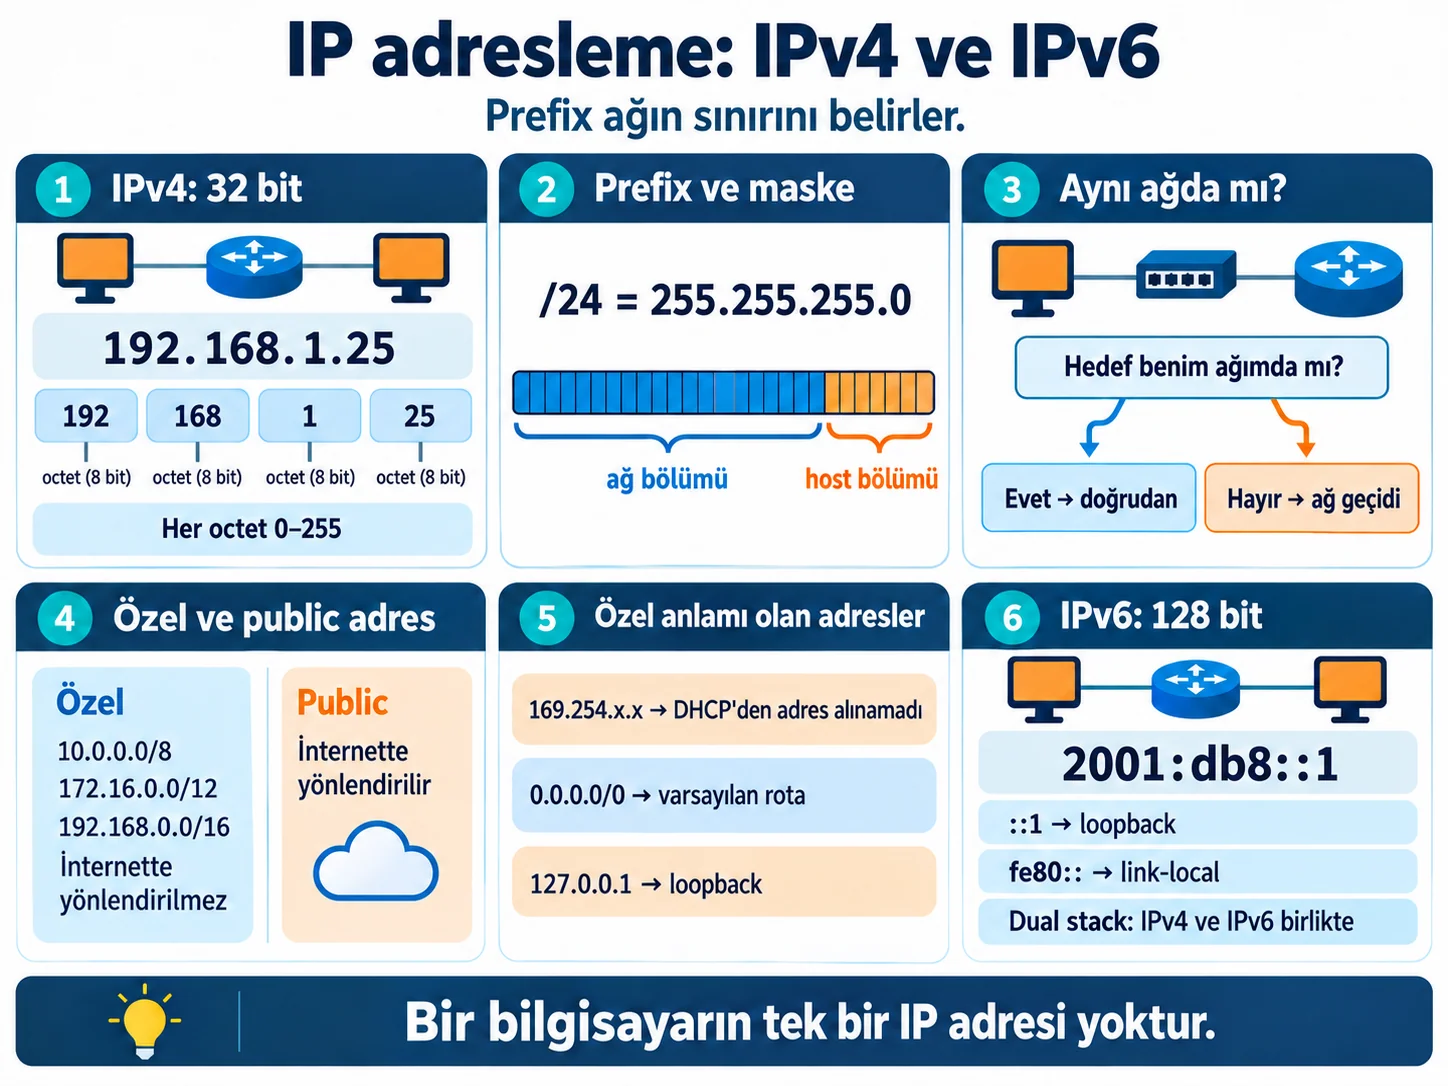
Sınavda sorulur: IPv4’ün 32, IPv6’nın 128 bit olması ve IPv6’nın neden geliştirildiği; octet ve 0–255 aralığı; prefix’in ağ ve host ayrımını belirlemesi; /8, /16 ve /24 prefix’lerinin maskesi; hostun paketi doğrudan hedefe mi, ağ geçidine mi göndereceği kararı; private ve public IPv4; 169.254.0.0/16 link-local (Windows’ta APIPA); 127.0.0.1 ve ::1 loopback; 0.0.0.0/0 varsayılan rota ve iki satırlık bir yönlendirme tablosunda paketin gideceği yer; IPv6’da hexadecimal yazım, fe80::/10 ve dual stack.
Sınav dışı (bilgi amaçlı): ikili sayıyı ondalığa ya da ondalık sayıyı ikiliye çevirme; /25–/28 maskeleri (8. hafta); route print çıktısının öteki satırları ve sütunları; IPv6 kısaltma alıştırmaları, IPv6 prefix hesabı, ayrıntılı IPv6 adres türleri.
7.1 Bit, ikili sayı ve octet
Bit, 1. haftada gördüğümüz gibi bilgisayarın tuttuğu en küçük bilgidir: 0 ya da 1. IP adresi de aslında bitlerden oluşur. Ekranda gördüğün 192.168.1.34 gibi sayılar, bu bitlerin bizim okuyabileceğimiz biçimde yazılmış hâlidir. Bu yüzden önce bitlerin nasıl sayıya dönüştüğüne bakalım.
Günlük hayatta kullandığımız sayılar ondalıktır (10 tabanlı): her basamağın bir değeri vardır ve değerler sağdan sola 1, 10, 100 diye onar kat büyür.
345 = 3 × 100 + 4 × 10 + 5 × 1Bitlerle yazılan sayılara ikili sayı (binary) denir. Kural aynıdır, yalnız basamak değerleri sağdan sola 1, 2, 4, 8 diye ikişer kat büyür ve her basamakta yalnız 0 ya da 1 olabilir. Değeri bulmak için 1 olan basamakların değerini toplarsın, 0 olanları atlarsın.
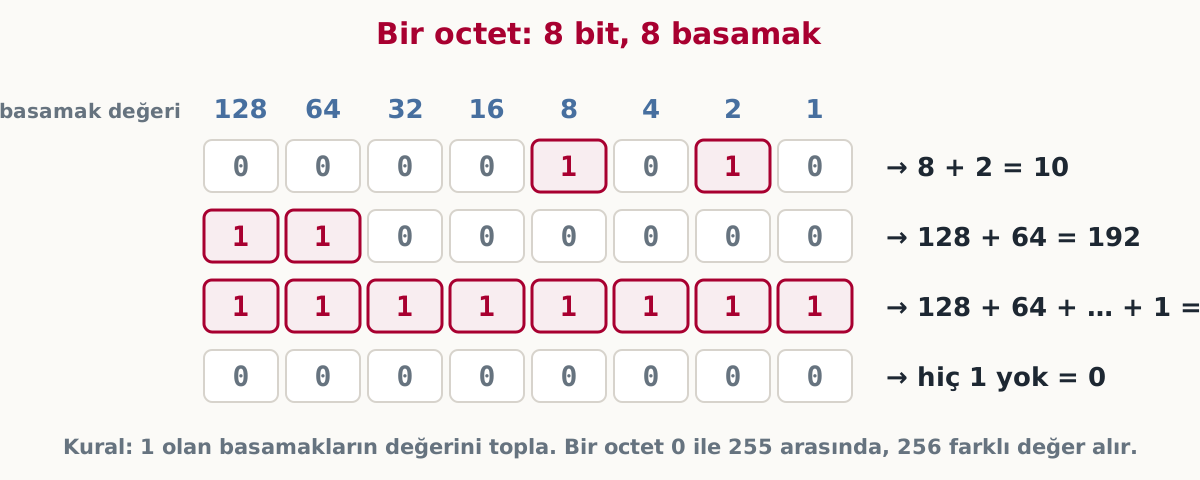
Şekildeki ikinci satıra bak: 11000000’da yalnız 128 ve 64 basamakları 1, bu yüzden değeri 128 + 64 = 192. Bütün bitler 1 olunca (11111111) sekiz değerin toplamı alınır: 255. Bütün bitler 0 olunca değer 0’dır.
Her bit iki değer alabildiği için bir bit eklemek yazılabilecek değer sayısını ikiye katlar. 1 bitle 2, 2 bitle 4, 3 bitle 8 farklı değer yazılır. 8 bitte bu sayı 2 × 2 × 2 × 2 × 2 × 2 × 2 × 2 = 256 olur. Bu çarpım kısaca 2⁸ diye yazılır (“2 üzeri 8”): 2’yi 8 kez kendisiyle çarp demektir.
8 bitlik bir parçaya octet denir. IPv4 adresindeki her sayı bir octettir. Octet 8 bit olduğu için en küçük değeri 0, en büyüğü 255’tir. Bu yüzden 192.168.1.300 diye bir adres olamaz: 300, 8 bite sığmaz.
Bu hafta adresleri ikiliye çevirmeyeceğiz. Bu bilgi, bir octetin neden 255’i geçemediğini ve maskedeki 255’in nereden geldiğini anlamak için yeterli.
10000000, 00100001 ve 11110000
Cevaplar: yalnız 128 basamağı 1, yani 128. 32 ve 1 basamakları 1, yani 32 + 1 = 33. İlk dört basamak 1, yani 128 + 64 + 32 + 16 = 240.
7.2 IPv4 ve IPv6: kaç bit, neden iki sürüm
Bugün kullanılan IP’nin iki sürümü var. İkisini de ipconfig çıktında yan yana görürsün.
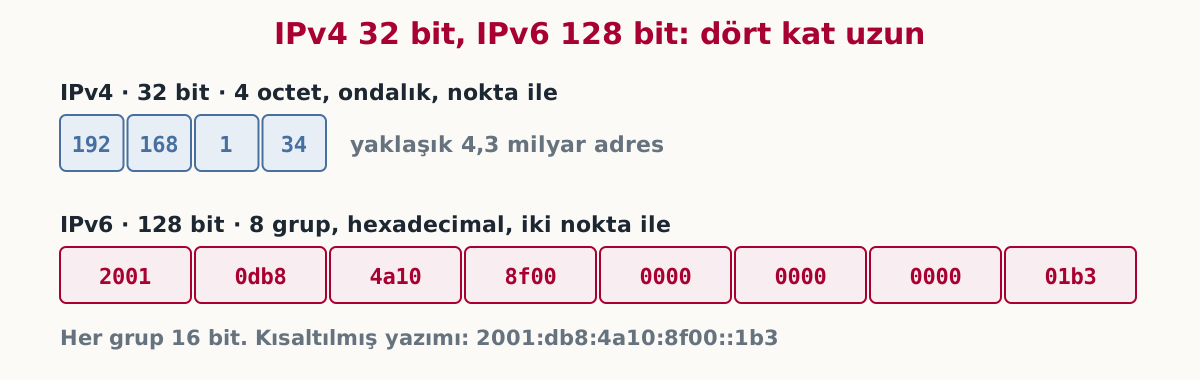
IPv4 adresi 32 bittir, yani dört octet. Her octet ondalık yazılır ve aralarına nokta konur: 192.168.1.34. 32 bitle 2³² farklı adres yazılabilir, bu da yaklaşık 4,3 milyar eder. Dünyada 8 milyardan fazla insan var ve birçoğunun telefonu, bilgisayarı, televizyonu internete bağlanıyor. Yani adres herkese yetmiyor.
Bu sorun yıllar önce görüldü ve adresler gerçekten tükendi. Dağıtılacak son boş IPv4 blokları 2011’de bölgelere verildi. Türkiye’nin de bağlı olduğu Avrupa ve Orta Doğu bölgesinde (RIPE NCC) dağıtılacak boş adres 2019’da bitti. İki çözüm birlikte kullanılıyor:
- Evlerde ve kurumlarda içeride özel adresler kullanmak ve internete az sayıda ortak adresle çıkmak. Bunu Vaka 2’de göreceğiz.
- Çok daha uzun bir adres kullanmak: IPv6.
IPv6 adresi 128 bittir, IPv4’ün dört katı. 128 bitle yazılabilecek adres sayısı (2¹²⁸) o kadar büyüktür ki pratikte tükenmez. Bu kadar uzun bir adresi ondalık yazmak zor olacağı için IPv6 hexadecimal (16 tabanlı) yazılır: rakamların yanında a–f harfleri de kullanılır. 3. haftadaki MAC adresi de böyle yazılıyordu. Adres 16 bitlik sekiz gruba ayrılır ve gruplar arasına iki nokta (:) konur.
| IPv4 | IPv6 | |
|---|---|---|
| Uzunluk | 32 bit | 128 bit |
| Yazım | Dört octet, ondalık, nokta ile | Sekiz grup, hexadecimal, iki nokta ile |
| Örnek | 192.168.1.34 |
2001:db8:4a10:8f00::1b3 |
| Adres sayısı | Yaklaşık 4,3 milyar | Pratikte tükenmez |
IPv6’ya geçiş henüz bitmedi. İnternetteki birçok hizmet hâlâ yalnız IPv4 ile çalışıyor. Bu yüzden bugün cihazların çoğu iki sürümü birlikte kullanıyor. Cihazın ağa bağlandığı her karta, yani Wi-Fi kartına ya da Ethernet kartına ağ arayüzü (interface) denir. Aynı ağ arayüzünde hem IPv4 hem IPv6 adresi bulunmasına dual stack denir.
7.3 Vaka 1: Aynı switch, farklı ağ
A: 192.168.1.34/24
B: 192.168.2.50/24
İki bilgisayar aynı switch’e bağlı, ağda router yok. Teknisyen iki adres de 192.168 ile başladığı için ikisini aynı yerel ağda sanıyor. A’dan B’ye ping başarısız oluyor.
7.3.1 Kanıt ne söylüyor
Adresin sonundaki /24’e prefix denir. Prefix, adresin ilk kaç bitinin ağ bölümü olduğunu söyler. /24’te ilk 24 bit, yani ilk üç octet ağ bölümüdür. Kalan 8 bit, yani son octet host bölümüdür ve aynı ağdaki hostları birbirinden ayırır.
Ağ bölümü aynı olan hostlar aynı yerel ağdadır. Prefix’in çizdiği bu ağların her birine subnet (alt ağ) denir. A’nın ağ bölümü 192.168.1, B’ninki 192.168.2. Üçüncü octet farklı olduğu için A ve B farklı subnetlerdedir. A’nın ağı 192.168.1.0 ile 192.168.1.255 arasıdır, B’nin adresi bu aralığa girmez. Aralarında iletişim kurmak için bir router gerekir.
Her host paket göndermeden önce kendine sorar:
Hedef benim ağımın (prefix'imin) içinde mi?
├─ Evet → doğrudan hedefe gönder
└─ Hayır → varsayılan ağ geçidine (router'a) gönder
Varsayılan ağ geçidi (default gateway), hostun kendi ağının dışındaki hedeflere giden paketleri teslim ettiği router’dır. A, B’yi kendi ağının dışında görür ve paketi ağ geçidine göndermek ister. Ağda router olmadığı için paket hiçbir yere gidemez. Host bu kararı bir tabloya bakarak verir, o tabloyu bu vakadan hemen sonra göreceğiz.
İki bilgisayarın adresi aynı kalsın, yalnız prefix /16 olsun: 192.168.1.34/16 ve 192.168.2.50/16. Artık ağ bölümü ilk iki octettir ve ikisinde de 192.168. İki adres aynı ağdadır ve ping router olmadan çalışır.
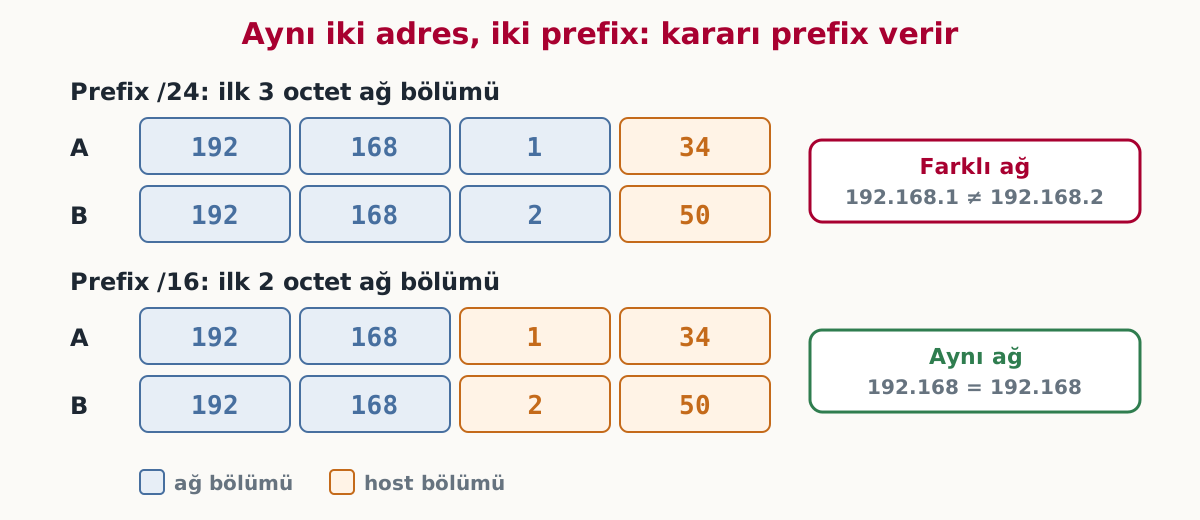
Adres hiç değişmedi, sonuç değişti. “Bu iki host aynı ağda mı?” kararını adresin görünüşü değil, prefix verir. Prefix 24’ten büyük olunca (/26 gibi) sınır son octetin içinden geçer. O zaman ilk üç sayısı aynı iki adres bile farklı ağda olabilir. Bunun hesabını 8. haftada yapacağız.
7.3.2 Prefix ile maske aynı bilginin iki yazımıdır
Ağın sınırı alt ağ maskesi (subnet mask) ile de yazılabilir. ipconfig çıktısındaki Subnet Mask satırında gördüğün değer budur. Maske de 32 bittir. Ağ bölümündeki bitler 1, host bölümündeki bitler 0’dır. /24’te ilk üç octetin bütün bitleri 1, son octetin bütün bitleri 0’dır. Bitleri 1 olan bir octet 11111111, yani 255 eder. Maske bu yüzden 255.255.255.0 olur.
| Prefix | Ağ bölümü | Subnet mask |
|---|---|---|
/8 |
İlk octet | 255.0.0.0 |
/16 |
İlk iki octet | 255.255.0.0 |
/24 |
İlk üç octet | 255.255.255.0 |
Maskede 255 olan octetler ağ bölümüdür, 0 olanlar host bölümü. Windows maskeyi gösterir, ağ şemaları çoğu zaman prefix’i. İkisi aynı sınırı söyler. Prefix octet sınırına denk gelmeyince maskenin son octeti 0 ile 255 arasında başka bir değer alır (/26 için 192). O maskeleri de 8. haftada göreceğiz.
7.4 Yönlendirme tablosu ve varsayılan rota
Vaka 1’deki “hedef benim ağımda mı?” kararını her host bir yönlendirme tablosuna bakarak verir. Bu tablo, hangi hedefe hangi yoldan gidileceğini söyleyen satırlardan oluşur. Her satıra rota denir. Windows’ta route print -4 komutu tabloyu gösterir. Evdeki bir dizüstünde tablonun iki satırı şöyle:
Network Destination        Netmask          Gateway       Interface  Metric
          0.0.0.0          0.0.0.0      192.168.1.1     192.168.1.34     35
      192.168.1.0    255.255.255.0         On-link      192.168.1.34    291
İkinci satır kendi ağını gösterir: 192.168.1.0/24 içindeki hedeflere paket doğrudan (On-link) gider. İlk satırdaki 0.0.0.0 hedefi ve 0.0.0.0 maskesi birlikte 0.0.0.0/0 demektir. Prefix 0 olduğu için ağ bölümünde hiç bit yoktur, yani bu satır bütün IPv4 hedeflerini kapsar. Bu satıra varsayılan rota denir. Anlamı: “Hedefi kapsayan başka bir satır yoksa paketi 192.168.1.1’e gönder.” ipconfig’deki Default Gateway satırı bu rotanın gittiği adrestir. 0.0.0.0/0 bir hosta adres olarak verilmez.
Interface sütunu paketin çıkacağı ağ arayüzünün adresini gösterir. Gerçek çıktıda loopback, broadcast ve multicast için başka satırlar da vardır, burada yalnız iki satırı gösterdik. Öteki satırlar ve Metric sütunu sınavda sorulmaz.
7.5 Vaka 2: Aynı adres binlerce evde
Senin evin      : 192.168.1.34
Arkadaşının evi : 192.168.1.34
İki evde aynı adres var, ama ikisi de internete çıkabiliyor. Neden çakışma yok?
7.5.1 Kanıt ne söylüyor
192.168.1.34 bir özel (private) adrestir. Özel adresler ev ve kurum ağlarının içinde kullanılır. Kurum ağında router üzerinden başka subnetlere de ulaşabilirler, ama internette yönlendirilmezler. Bu yüzden her ev aynı özel adresleri kendi ağında yeniden kullanabilir. Üç özel blok vardır:
| Blok | CIDR yazımı | Aralık |
|---|---|---|
| 10’lu | 10.0.0.0/8 |
10.0.0.0–10.255.255.255 |
| 172’li | 172.16.0.0/12 |
172.16.0.0–172.31.255.255 |
| 192.168’li | 192.168.0.0/16 |
192.168.0.0–192.168.255.255 |
Tablonun ortasındaki sütun, bloğu başlangıç adresi ve prefix’iyle yazar (10.0.0.0/8 gibi). Bu yazıma CIDR yazımı denir. 172’li bloğun sınırı sık karıştırılır: 172.16–172.31 arası özeldir, 172.32.x.x değildir.
Public IPv4 adresleri ise internette yönlendirilir ve her biri dünyada tek bir yere verilir. “IP adresim ne?” sitesi evde 203.0.113.5 gibi bir adres gösterir: evdeki router’ın internete bakan adresi. (203.0.113 ile başlayan adresler kitaplarda örnek için ayrılmıştır, senin evinde başka bir adres görürsün.) Evdeki cihazlar IPv4 ile internete bu tek adresten çıkar. Bunu sağlayan NAT’ı (adres çevirisini) 9. haftada göreceğiz. Okulda ya da mobil veride aynı site çoğu zaman kurumun ya da operatörün adresini gösterir.
Bu, “IPv4 ve IPv6” başlığında gördüğümüz adres sıkıntısının birinci çözümüdür. Bir evdeki on cihaz tek bir public adres harcar, milyonlarca ev aynı özel adresleri kullanır.
Adresin public ya da private olması güvenliği hakkında bir şey söylemez, yalnız internette yönlendirilip yönlendirilmediğini söyler. Üç özel bloğun dışındaki her adres de public değildir: 169.254.0.0/16 link-local (Vaka 3) ve 127.0.0.0/8 loopback (Vaka 4) gibi belirli bir iş için ayrılmış bloklar da vardır.
7.6 Vaka 3: 169.254 ile başlayan adres
Evdeki dizüstünü okula götürdün. Wi-Fi’a bağlı görünüyor, ama hiçbir site açılmıyor. ipconfig şunu gösteriyor:
Wireless LAN adapter Wi-Fi:

   Link-local IPv6 Address . . . . . : fe80::4c1d:9a2e:b7f3:61c0%12
   Autoconfiguration IPv4 Address. . : 169.254.73.12
   Subnet Mask . . . . . . . . . . . : 255.255.0.0
   Default Gateway . . . . . . . . . :
7.6.1 Kanıt ne söylüyor
Satırın adı ipucunu veriyor: Autoconfiguration, yani kendi kendine yapılandırma. Ağa bağlanan cihaz adresini normalde DHCP’den (ağdaki cihazlara adres dağıtan hizmet, 9. hafta) ister. Cevap gelmezse kendine 169.254.0.0/16 bloğundan bir adres seçer. Maskenin 255.255.0.0, yani /16 olması da bundandır. Bu bloğa IPv4 link-local denir. Link-local adres yalnız cihazın bağlı olduğu yerel bağlantıda geçerlidir. Router bu adresli paketleri başka ağa geçirmez. Default Gateway satırı da boş: DHCP’den ağ geçidi bilgisi gelmedi, yönlendirme tablosunda varsayılan rota yok.
Windows bu davranışa APIPA (Automatic Private IP Addressing) der. Başka işletim sistemleri de aynı şeyi yapar, yalnız “APIPA” adını kullanmaz. Adındaki “Private” sözcüğüne aldanma: 169.254 adresleri Vaka 2’deki üç özel bloktan biri değildir.
Okul ağı adresleri DHCP ile dağıtıyor. Böyle bir ağda 169.254 ile başlayan adres gördüğünde aklına ilk şu gelsin: “DHCP’den adres alınamadı.” 9. haftada bu vakayı ayrıntısıyla çözeceğiz.
7.7 Vaka 4: fe80:: ile başlayan uzun adres
Arkadaşının ipconfig çıktısında, iki noktayla (:) ayrılmış uzun adresler var:
Ethernet adapter Ethernet:

   IPv6 Address. . . . . . . . . . . : 2001:db8:7c2:1a00::5e
   Link-local IPv6 Address . . . . . : fe80::8d2c:41f7:a03e:5b19%7
   IPv4 Address. . . . . . . . . . . : 192.168.0.23
   Subnet Mask . . . . . . . . . . . : 255.255.255.0
   Default Gateway . . . . . . . . . : 192.168.0.1
fe80:: ile başlayanı gösterip “Bu bir hata mı?” diye soruyor.
7.7.1 Kanıt ne söylüyor
Uzun adresler, “IPv4 ve IPv6” başlığında gördüğümüz IPv6 adresleridir: 128 bit, hexadecimal. 2001:db8 (tam yazımıyla 2001:0db8) ile başlayan adresler, Vaka 2’deki 203.0.113 gibi kitaplarda ve belgelerde örnek için ayrılmıştır. Bu bölümdeki çıktılarda gerçek adreslerin yerine onları kullandık. Senin bilgisayarında internette geçerli olan IPv6 adresi (global IPv6 adresi) çoğu zaman 2 ile başlar, 2a02: gibi.
Bu derste IPv6 ile hesap yapmayacağız. IPv6 adresini görünce tanıman ve üç kavramı açıklayabilmen beklenir. Birincisi loopback.
Loopback, cihazın kendine gönderdiği trafiğin adresidir. Bu adrese giden paket ağa hiç çıkmaz. IPv4’te 127.0.0.0/8 bloğunun tamamı bu işe ayrılmıştır, en çok 127.0.0.1 kullanılır. IPv6’da loopback tek bir adrestir: ::1. ping ::1 ya da ping 127.0.0.1, cihazın kendi ağ yazılımının çalıştığını gösterir.
| Değer | Anlamı | IPv4’teki karşılığı |
|---|---|---|
::1 |
IPv6 loopback | 127.0.0.1 |
fe80::/10 |
IPv6 link-local blok | 169.254.0.0/16 |
| Dual stack | IPv4 ve IPv6’yı aynı arayüzde birlikte kullanmak | Yok |
Arkadaşının sorusunun cevabı tablodaki ikinci satırda. fe80:: adresi bir hata değildir, IPv6 açık olan her arayüzde bulunur. 169.254 ile farkı burada: DHCP’nin beklendiği bir ağda 169.254 adresi bir şeylerin ters gittiğini gösterir (Vaka 3), fe80:: ise her zaman oradadır. Sonundaki %7, adresin hangi arayüze ait olduğunu gösteren numaradır. Arkadaşının kartında IPv4 ve IPv6 adresi birlikte duruyor: bu da tablodaki üçüncü satır, dual stack.
IPv6’da IPv4’teki gibi bir broadcast adresi (ağdaki herkese giden adres) yoktur. Bir IPv6 adresi gördüğünde onu broadcast sanma.
Her grubun başındaki sıfırlar atılabilir, ardışık sıfır grupları :: ile kısaltılabilir:
2001:0db8:0000:0000:0000:0000:0000:0001
→ 2001:db8::1
Bir adreste :: yalnız bir kez kullanılır, yoksa kaç grubun atlandığı anlaşılmaz. Kısaltma alıştırmaları sınavda sorulmaz.
7.8 Hepsi bir arada: bir bilgisayarın adresleri
Bu bölümdeki dizüstünde evde ipconfig çalıştırınca Wi-Fi kartının altında şunlar çıkıyor:
Wireless LAN adapter Wi-Fi:

   IPv6 Address. . . . . . . . . . . : 2001:db8:4a1:8f00::1b3
   Link-local IPv6 Address . . . . . : fe80::4c1d:9a2e:b7f3:61c0%12
   IPv4 Address. . . . . . . . . . . : 192.168.1.34
   Subnet Mask . . . . . . . . . . . : 255.255.255.0
   Default Gateway . . . . . . . . . : 192.168.1.1
“IP adresim ne?” sitesi 203.0.113.5 gösteriyor. Arkadaşın kendi evinde aynı komutu çalıştırınca o da 192.168.1.34 görüyor. Aynı dizüstü okulda 169.254.73.12 alıyor ve hiçbir site açılmıyor. Bu adreslerin her biri bölümdeki bir başlığa karşılık geliyor:
| Adres | Ne anlatıyor | Nerede gördük |
|---|---|---|
192.168.1.34 |
IPv4 adresi: 32 bit, dört octet. Özel (private) adres: ev ağının içinde geçerli, internette yönlendirilmez | IPv4 ve IPv6, Vaka 2 |
255.255.255.0 |
Maske, yani /24: ilk üç octet ağı gösterir |
Vaka 1 |
192.168.1.1 |
Varsayılan ağ geçidi: ağın dışındaki her hedefe giden paket buraya gönderilir (0.0.0.0/0 rotası) |
Yönlendirme tablosu |
Arkadaşta da 192.168.1.34 |
Özel adresler internette yönlendirilmez, her ev aynı aralığı kendi ağında kullanır, çakışma olmaz | Vaka 2 |
203.0.113.5 |
Router’ın public adresi: evdeki cihazlar IPv4 ile dışarıya bu adresten çıkar | Vaka 2 |
169.254.73.12 |
Okulda DHCP’den adres alınamadı, cihaz kendine link-local adres seçti | Vaka 3 |
2001:db8:... ve fe80::... |
IPv6 adresleri: 128 bit, hexadecimal. IPv4 ile aynı kartta (dual stack). fe80:: her arayüzde bulunur, arıza değildir |
IPv4 ve IPv6, Vaka 4 |
Bir bilgisayarın tek bir “IP adresi” yoktur, her adres başka bir kapsamda geçerlidir. Bir form senden IP adresini isterse önce adresin ne için istendiğine bak. Aynı ağdaki biri sana ulaşacaksa 192.168.1.34, internetteki bir hizmet seni tanıyacaksa sitenin gösterdiği public adres gerekir.
7.9 Ekranda ne gördük
Derste sınıf bilgisayarında iki komut çalıştırılır. Derse gelemeyenler için çıktının ilgili satırları burada, senin bilgisayarındaki adresler farklı olur. Terminali nasıl açacağın 1. haftanın “Terminal, komut ve iki ağ komutu” kısmında yazıyor. Türkçe Windows’ta satır adları Türkçedir: Subnet Mask yerine “Alt Ağ Maskesi”, Default Gateway yerine “Varsayılan Ağ Geçidi” yazar.
> ipconfig

Wireless LAN adapter Wi-Fi:

   Connection-specific DNS Suffix  . :
   IPv6 Address. . . . . . . . . . . : 2001:db8:20::45
   Temporary IPv6 Address. . . . . . : 2001:db8:20::8c3f:1e2a:9b40:d771
   Link-local IPv6 Address . . . . . : fe80::a1b2:c3d4:e5f6:789a%12
   IPv4 Address. . . . . . . . . . . : 192.168.20.45
   Subnet Mask . . . . . . . . . . . : 255.255.255.0
   Default Gateway . . . . . . . . . : fe80::1%12
                                       192.168.20.1

> ping ::1

Pinging ::1 with 32 bytes of data:
Reply from ::1: time<1ms
Reply from ::1: time<1ms
Aynı kartta hem IPv4 hem IPv6 adresi var: bu dual stack’tir. Subnet Mask satırında 255.255.255.0 var, yani /24: ağ 192.168.20.0–192.168.20.255 arası. Default Gateway (192.168.20.1) bu aralığın içinde, olması gereken de bu. Ağ geçidinin bir de IPv6 adresi var, o da fe80:: ile başlıyor. Temporary IPv6 Address, Windows’un gizlilik için ara ara değiştirdiği ikinci bir IPv6 adresidir. ping ::1 loopback’e gider: cevap gelmesi bilgisayarın kendi IPv6 yazılımının çalıştığını gösterir.
7.11 Tek sayfa özet
- İkili sayıda basamak değerleri 128, 64, 32, 16, 8, 4, 2, 1’dir. Değer, 1 olan basamakların toplamıdır:
11000000= 192,11111111= 255. - IPv4 32 bittir, dört octetle yazılır, her octet
0–255. - IPv6 128 bittir, hexadecimal yazılır. IPv4 adresleri tükendiği için geliştirildi. Öteki çözüm özel adreslerle NAT’tır.
- Prefix ağın sınırını belirler. Aynı iki adres
/24ile farklı,/16ile aynı ağda olabilir. - Host paket göndermeden önce sorar: hedef benim ağımın içinde mi? İçindeyse doğrudan, değilse ağ geçidine.
/8→255.0.0.0,/16→255.255.0.0,/24→255.255.255.0. Maskede 255 olan octetler ağ bölümüdür.0.0.0.0/0varsayılan rota: yönlendirme tablosunda hedefi kapsayan başka bir satır yoksa paket ağ geçidine gider.- Özel bloklar:
10.0.0.0/8,172.16.0.0/12,192.168.0.0/16. Dikkat:172.32.x.xözel değildir. Özel ya da public olmak güvenlik düzeyi anlatmaz. 169.254.0.0/16: DHCP’den adres alınamadı, cihaz kendine link-local adres seçti (APIPA).- Loopback: IPv4’te
127.0.0.1, IPv6’da::1. Paket cihazdan dışarı çıkmaz. - IPv6’da
fe80::/10link-local adres arıza değildir. Dual stack, IPv4 ve IPv6’nın aynı arayüzde birlikte kullanımıdır.
7.12 Bu bölümün kazanımları
Bu bölümü bitiren öğrenci:
- IPv4 ve IPv6’nın bit uzunluğunu, octet aralığını ve IPv6’nın neden geliştirildiğini açıklar.
- Prefix’e bakarak adresin ağ ve host bölümlerini ayırt eder.
/8,/16ve/24prefix’lerini alt ağ maskeleriyle eşleştirir.- Private ve public IPv4 adreslerini ayırt eder.
169.254.0.0/16link-local adresinin ne anlama geldiğini açıklar.0.0.0.0/0varsayılan rotasını tanır ve yönlendirme tablosunda paketin nereye gideceğini bulur.- IPv6 adresini tanır ve
::1,fe80::/10ile dual stack’in anlamını açıklar.